

一名合规官员通过经过核实的政府身份证件为客户完成了入驻。三周后,该客户的钱包收到了来自一个刚被添加到制裁名单的地址的资金。入驻档案是干净的,钱包却不是。这正是加密货币中客户地址尽职调查所要弥补的差距。
传统的客户尽职调查(CDD)在入驻时验证客户身份。地址尽职调查则验证钱包的历史行为,以及随着时间推移所受到的风险敞口。在加密货币领域,钱包的行为就是风险面,因为区块链对其进行永久记录。本文将解释地址层面的CDD如何运作、涵盖哪些内容、为何需要持续监控,以及监管机构的期望。
传统CDD与地址尽职调查:链上有何变化
客户尽职调查(CDD)确认身份;地址尽职调查评估钱包行为。两者相互补充,不可互换,加密合规需要两者并用。
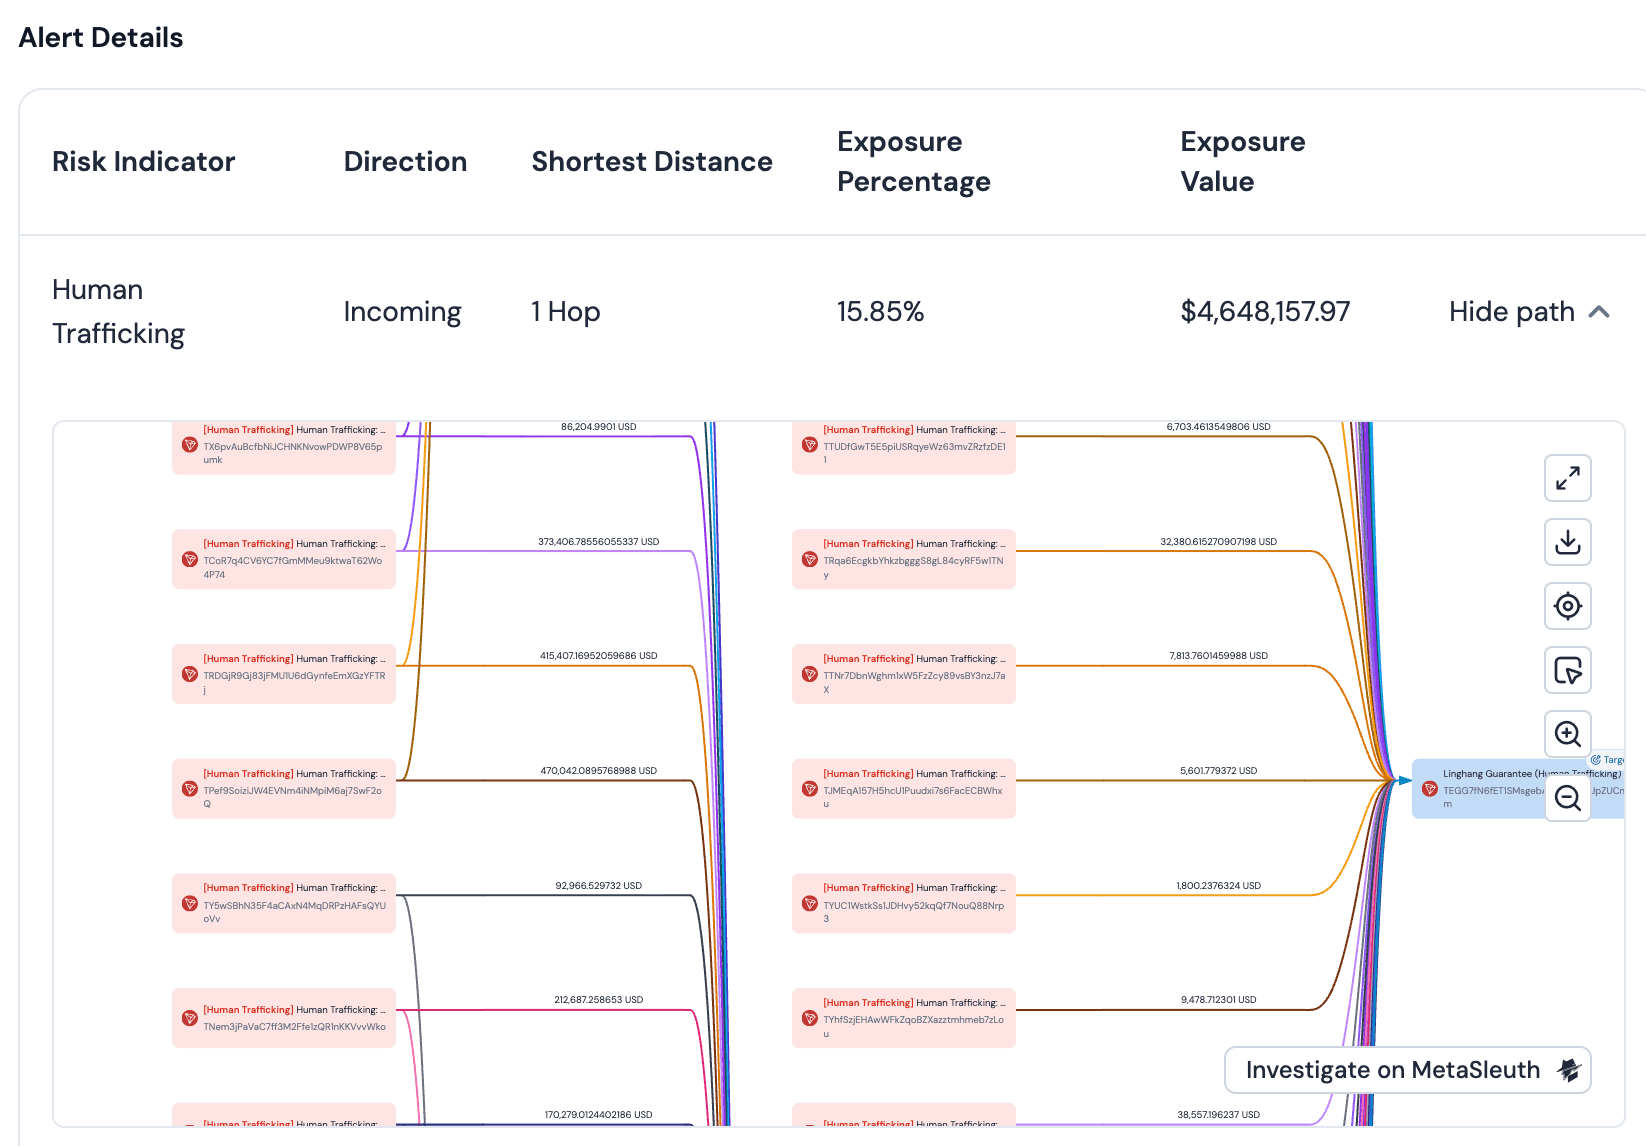
传统CDD在入驻时收集文件:护照、自拍照、地址证明。一旦获批,客户即被视为合规,直到某一触发事件迫使重新核查。分析单元是人。
地址尽职调查则颠覆了分析单元。审查对象是钱包地址,证据是其完整的链上交易历史。客户可以选择性地提交文件,而钱包却无法隐藏其转账记录。每一笔存款、每一个交易对手、每一次智能合约交互都被记录在案。
| 维度 | 传统CDD(身份) | 地址尽职调查(链上) |
|---|---|---|
| 审查对象 | 自然人或企业 | 钱包地址 |
| 证据来源 | 提交的文件、登记册 | 公开的区块链交易历史 |
| 风险信号 | 身份核验、PEP/制裁名单姓名匹配 | 交易对手风险敞口、资金来源路径、实体聚类 |
| 刷新模式 | 定期或事件触发 | 持续监控,标签近实时更新 |
| 关键合规缺口 | 无法查看入驻后的钱包行为 | 无法核实钱包背后的人 |
两种方法相互补充。身份核验处理客户自称是谁;地址尽职调查处理其资金实际的流向。仅运行传统CDD的平台对钱包层面的风险敞口视而不见,而大多数非法加密交易量恰恰在这一层面显现。关于这如何融入交易所运营的更广泛AML体系,请参阅加密AML合规。
地址尽职调查涵盖的风险类别与信号
地址层面的CDD针对结构化风险类别对钱包进行评估,并生成分析师可以据此进行辩护的证据。它不是单一的通过/失败查询,而是一种多信号评估,将风险敞口、行为和来源整合为一份钱包风险画像。评估对象是钱包,而非其背后的人。
OFAC SDN名单是美国直接风险敞口的基准参考。OFAC已明确表示,数字货币地址可以直接被添加到SDN指定名单中(OFAC FAQ 561)。钱包本身不需要被制裁才构成风险;距离被指定集群一到两跳的位置就会改变其风险画像,而资金来源路径本身也具有相应的权重。
从制裁到混币服务再到FATF司法管辖区风险,支撑该评估的完整十七项指标分类详见我们的地址风险筛查指南。本文重点介绍CDD如何将这些信号整合为一份可辩护的钱包风险画像。
为何一次性地址检查会失效
入驻时干净的钱包可能在一夜之间变为高风险钱包。制裁指定随时可能发布,被盗资金在数分钟内便可在链上流转,而一笔新交易就可能重新划定此前良性地址的风险等级。时间点检查仅捕获该时刻的状态,别无其他。
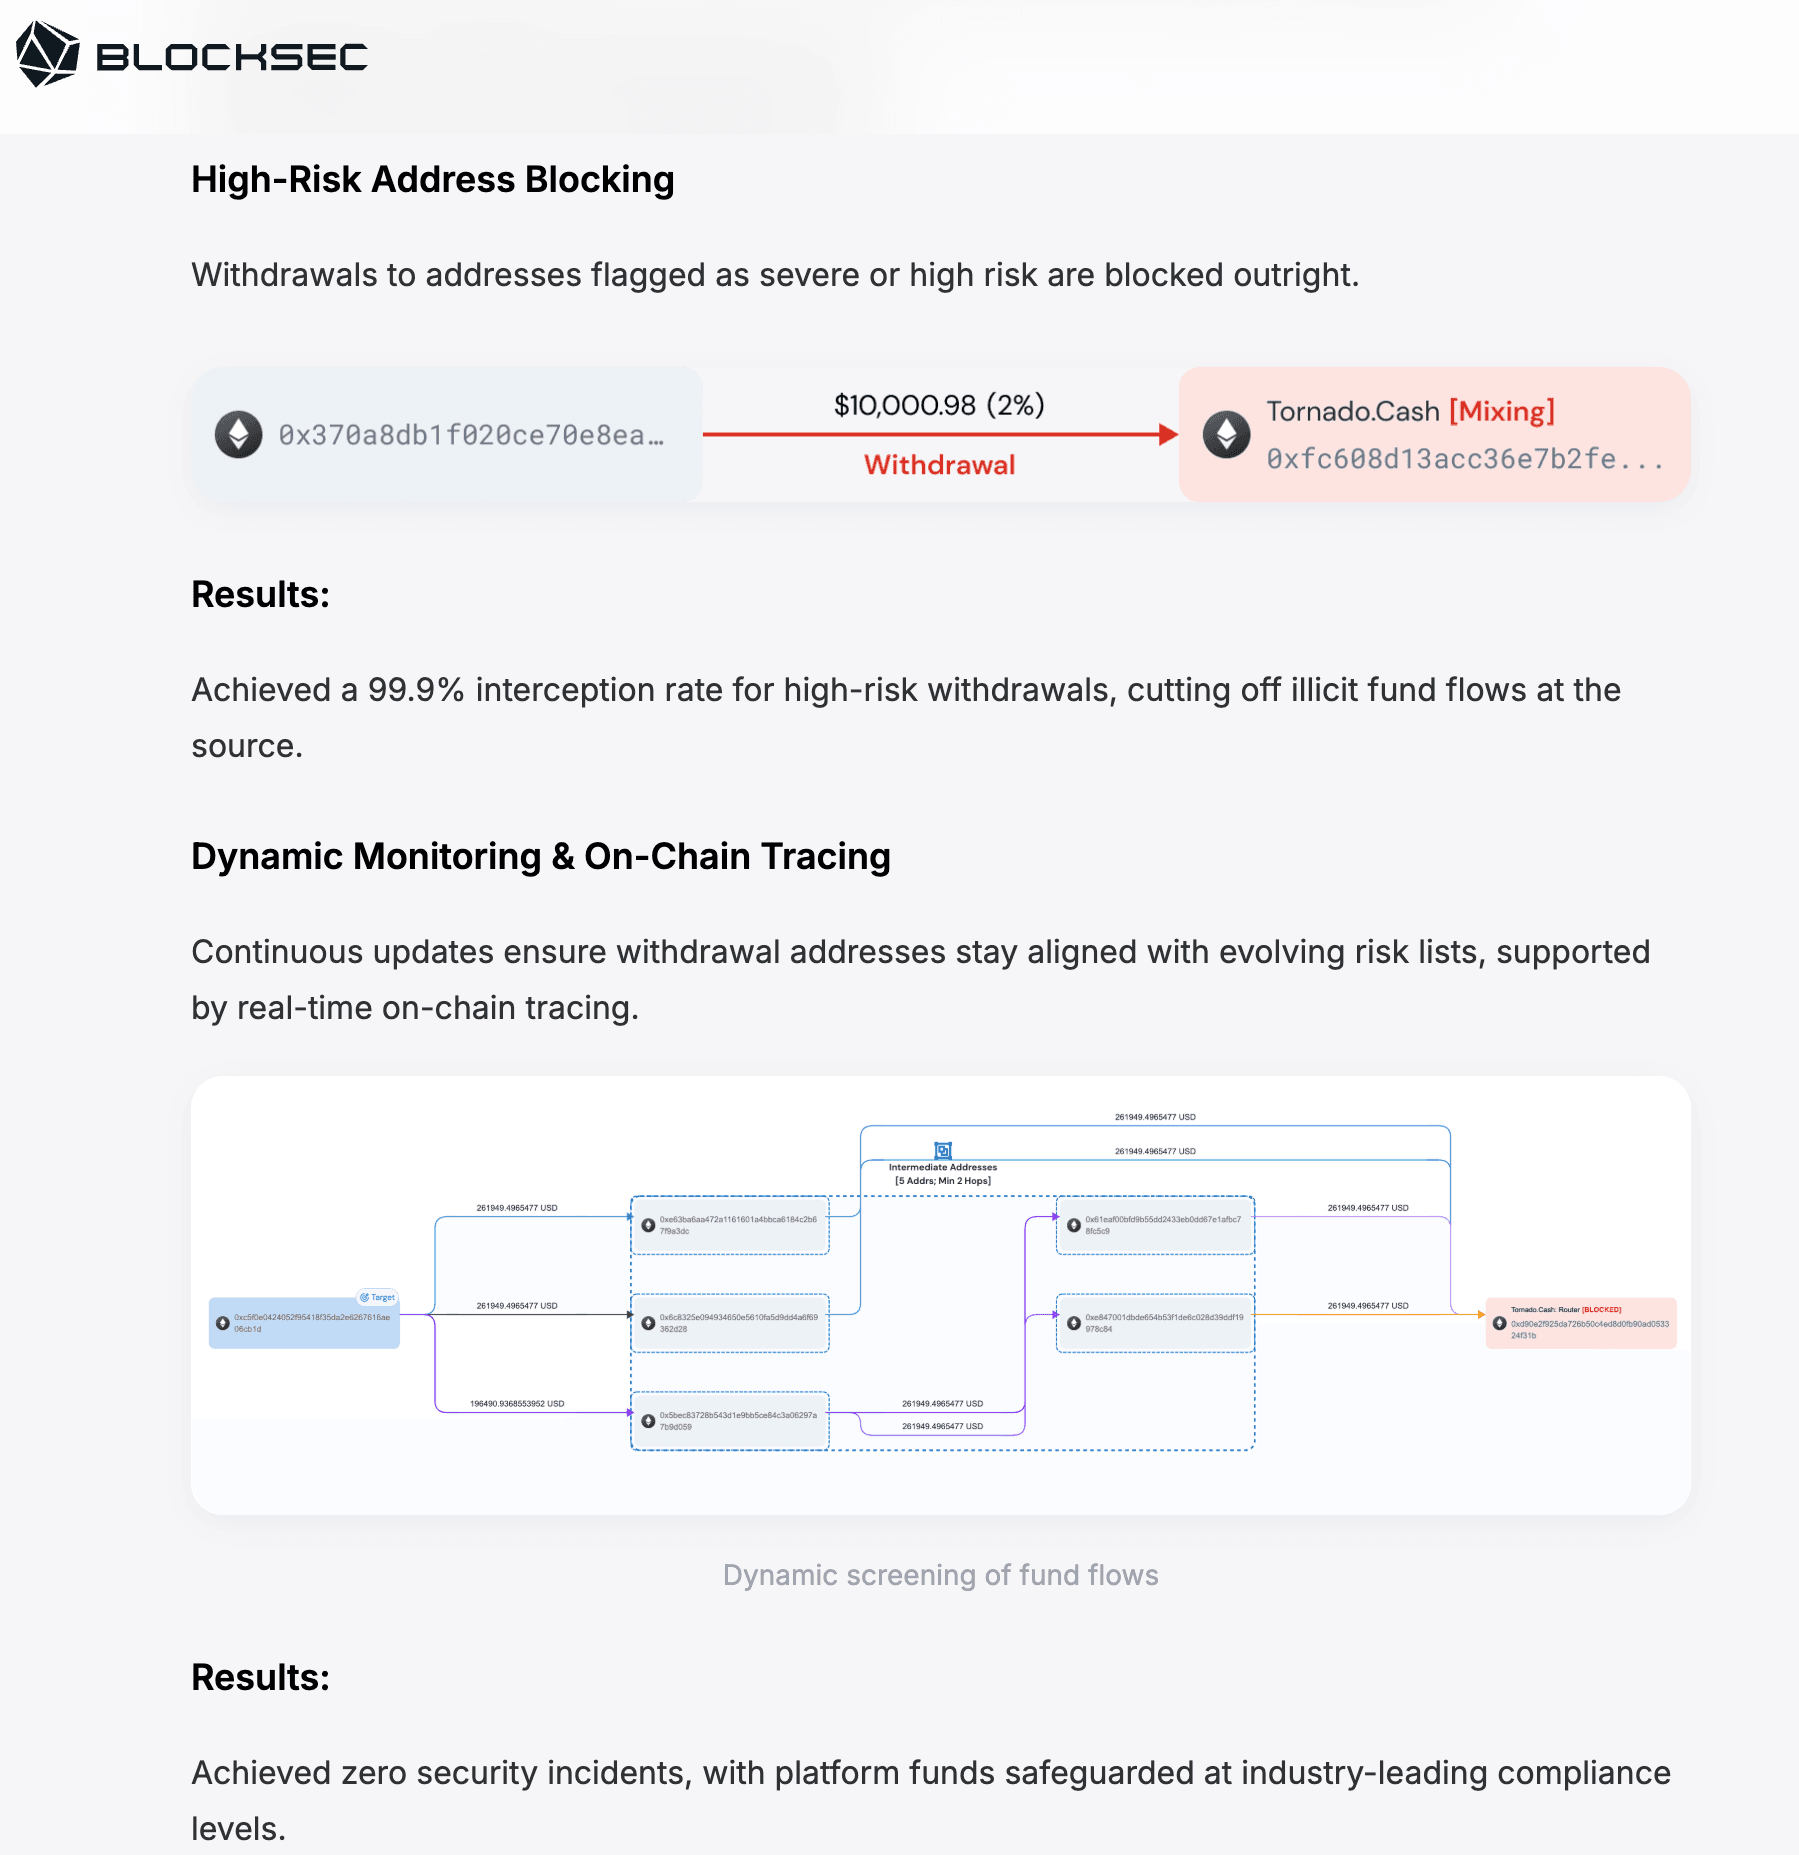
这是一次性筛查的结构性缺陷:它将风险视为静态,而风险实为动态。一个在一月份通过入驻审核的地址,到三月份时可能已收到来自仅在二月份才被指定的混币服务的资金。原始审批档案仍显示"干净",但实时风险敞口已发生变化。
FATF的建议要求对业务关系持续开展尽职调查,而不仅限于入驻阶段。FATF虚拟资产2025年更新进一步强调,VASP必须持续筛查交易,并在出现新信息时对现有客户地址重新筛查。一次性检查无法满足这一义务。
持续地址监控按两种节奏运行。第一种是事件触发:当新的制裁指定、黑客事件或非法资金流动触及受监控钱包时,系统立即重新评分。第二种是定期复查:对整个地址库进行定期重新筛查,以便捕捉缓慢积累的风险敞口(例如某交易对手在数月内逐渐纳入风险集群)。Phalcon Compliance支持两种模式,而非将筛查视为单一的通过/失败事件。
在一次实际部署中,香港持牌支付机构Interlace在集成Phalcon Compliance进行持续地址层面筛查后,审查时间缩短了70%,高风险提款拦截率达到99.9%(Interlace案例研究,BlockSec)。
监管机构对地址尽职调查的期望
监管机构越来越期待地址层面的风险管理,即便相关规则早于加密货币时代出台。这一期望跨越多个司法管辖区。
FATF第10条建议(客户尽职调查)和第15条建议(新技术)共同要求VASP采用基于风险的方法,涵盖客户和交易流两个维度。实践中,这意味着不仅要了解谁被入驻,还要了解该客户所使用钱包的风险画像。2025年专项更新发现,在接受调查的163个司法管辖区中,仅有极少数完全符合VASP监管要求。
在欧盟,MiCA要求加密资产服务提供商(CASP)实施有效的AML控制措施,实践中包括筛查客户钱包的非法风险敞口。在美国,FinCEN的BSA框架要求货币服务企业运行基于风险的AML计划,以应对其特定产品风险。对于加密平台而言,钱包层面的筛查是该计划的组成部分,而非可选项。
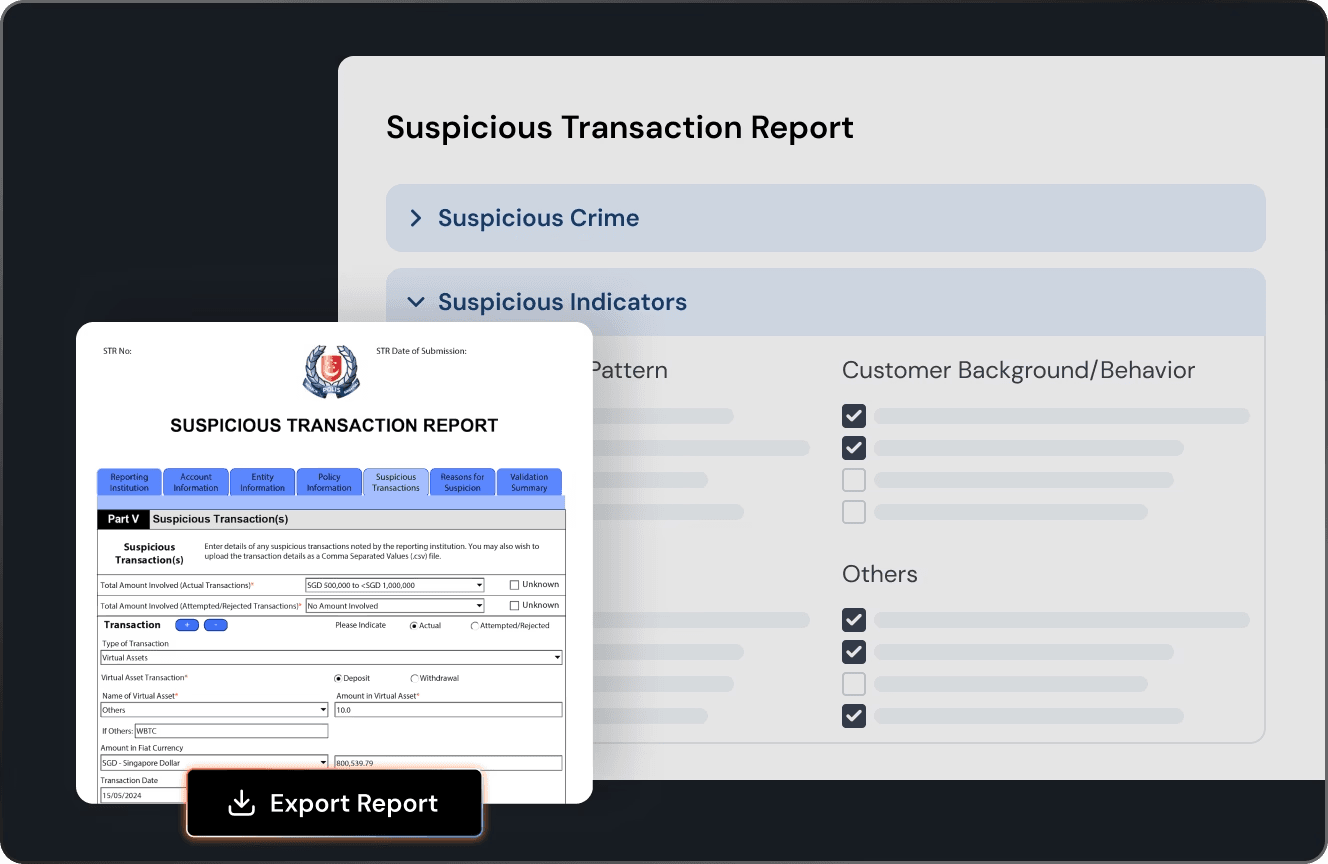
一个共同主线是,筛查结果必须有据可查、予以留存,并随时备查。地址尽职调查不仅是一项检测功能,也是一项审计就绪功能。Phalcon Compliance支持与多个主要监管司法管辖区对齐的STR/SAR就绪报告,并以可用于合规记录保存的格式导出地址筛查结果。
| 框架 | 地址层面的期望 | 实际要求 |
|---|---|---|
| FATF第10+15条建议 | 覆盖客户和交易流的基于风险的CDD | 筛查客户钱包的非法风险敞口;记录风险决策 |
| 欧盟MiCA | 针对加密资产交易的CASP AML控制措施 | 交易前钱包筛查;持续监控 |
| 美国FinCEN BSA | 面向MSB的基于风险的AML计划 | 将钱包层面筛查纳入AML计划;对检测到的活动提交SAR |
| OFAC SDN | 禁止与被指定方(包括地址)进行交易 | 对SDN名单(含数字货币标识符)进行筛查;拦截并报告匹配项 |
对于将上述义务付诸实践的合规团队,Phalcon Compliance的地址层面(KYA)和交易层面(KYT)模块提供两个筛查层级。完整平台详见Phalcon Compliance。
→ 预约Phalcon Compliance演示,对您的客户钱包流程开展地址尽职调查:预约演示
常见问题
客户地址尽职调查与KYC相同吗?
不同。KYC通过政府签发的文件在入驻时核实账户背后人员的身份。地址尽职调查则基于链上交易历史和交易对手风险敞口,评估钱包本身的风险画像。两者相互补充:KYC回答"此人是谁",地址尽职调查回答"这个钱包做了什么"。BlockSec的产品涵盖地址和交易层面(KYA和KYT),不涉及身份核验。
哪些信号会使加密地址成为高风险地址?
直接接触被制裁实体或SDN名单地址、与有据可查的非法集群(钓鱼、杀猪盘、黑客攻击关联钱包、耗尽合约、混币服务)存在交易历史,以及与恐怖主义融资集群的接近程度。行为模式同样计入其中,例如快速跳转分层或剥离链结构化操作。Phalcon Compliance的风险分类涵盖逾200种信号类型(Phalcon Compliance文档)。
现有客户地址应多久重新筛查一次?
应持续筛查,而非仅按固定周期进行。制裁指定和黑客事件随时可能发生,并可能重新划定此前干净地址的风险等级。最佳实践是将事件触发的重新评分与对地址库的定期全面重新筛查相结合。FATF的持续尽职调查要求无法通过一次性入驻检查来满足。
地址尽职调查是否适用于自托管钱包?
适用,当受监管平台与其发生交互时。当客户向自托管钱包提款或从自托管钱包存款时,平台仍需获取该地址的风险画像。链上历史与谁控制私钥无关。MiCA和FATF指引均考虑对交易对手钱包进行筛查,即便交易对手是客户自己的自托管地址。



