
La puesta en marcha de un software de cumplimiento cripto recorre cinco fases: evaluación, prueba de concepto, integración, arranque y monitorización continua. Sáltate cualquiera de ellas y el screening acabará desconectado de los depósitos y las retiradas, o las alertas saldrán a producción sin nadie que las asuma. Comprar la licencia es lo fácil. El trabajo consiste en cablear el screening en el flujo de depósitos y retiradas, configurar las alertas, asignar responsables, probar el flujo de trabajo y afinarlo después del arranque. Esta guía organiza la puesta en marcha en cinco fases, desde la evaluación y la prueba de concepto hasta la integración, el arranque y la monitorización continua. Para el flujo de trabajo completo, consulta Phalcon Compliance. Esta página pertenece al Centro de cumplimiento AML.
Por qué importa planificar el despliegue
Una herramienta desplegada con prisas produce tres fallos a la vez. El primero es una carencia de cobertura: un motor de screening con licencia pero sin cablear al flujo de depósitos y retiradas no comprueba nada hasta que alguien lo consulta a mano, y los fondos se mueven más rápido que una consulta manual. El segundo es el ruido de alertas: los umbrales de riesgo por defecto que trae el proveedor están calibrados para una población genérica, no para el tráfico de un exchange concreto, así que o bien inundan al equipo de falsos positivos o bien se quedan mudos ante el riesgo real. El tercero es la confusión del equipo: cuando el enrutado, la titularidad y el escalado no están definidos antes del arranque, cada alerta se convierte en una decisión improvisada. Y las decisiones improvisadas no sobreviven a la revisión de un supervisor.
FinCEN exige a las empresas de servicios monetarios, exchanges de cripto incluidos, mantener un programa AML (31 CFR 1022.210) y comunicar las transacciones sospechosas (31 CFR 1022.320). En la práctica, esa combinación es lo que hace necesaria la monitorización continua de transacciones. Una herramienta con licencia pero no desplegada en un flujo de monitorización sostenido deja un hueco entre el deber regulatorio de vigilar y el control que realmente se ejecuta. Los supervisores leen ese hueco como una deficiencia del programa, no como una preferencia de despliegue.
El lado del comprador refuerza lo mismo. Ninguna combinación de herramientas de terceros encaja en el caso de uso de un exchange hasta que esas herramientas acceden de verdad a los sistemas internos, así que la batalla infravalorada es la integración y no el número de funcionalidades. Un plan de despliegue es la forma en que un responsable de cumplimiento convierte una lista de funcionalidades en un control que funciona. Es el documento que pide un supervisor cuando revisa el programa.
Marco de despliegue en cinco fases
Un plan de despliegue y puesta en marcha de software de cumplimiento cripto recorre cinco fases: evaluación y selección, prueba de concepto, integración con los sistemas, arranque y ajuste de reglas, y monitorización continua con revisión periódica. Cada fase tiene un objetivo, un responsable y un criterio de salida propios. Los rangos de calendario de abajo son estimaciones de planificación, no compromisos de nivel de servicio del proveedor, y se comprimen o se estiran según el tamaño del equipo, la madurez de la infraestructura y el plazo regulatorio que empuja la puesta en marcha.
| Fase | Objetivo | Calendario estimado | Criterio de salida |
|---|---|---|---|
| 1. Evaluación y selección | Casar los requisitos con una herramienta preseleccionada | De 1 a 2 semanas | Requisitos aprobados y proveedor elegido |
| 2. Prueba de concepto | Validar la cobertura sobre direcciones reales | De 1 a 2 semanas | Informe de PoC aceptado |
| 3. Integración con los sistemas | Cablear la herramienta al flujo de depósitos y retiradas | De 2 a 4 semanas | API viva en la ruta de producción |
| 4. Arranque y ajuste de reglas | Conmutar y calibrar los umbrales | De 1 a 2 semanas | Volumen de alertas dentro de la banda objetivo |
| 5. Monitorización continua y revisión | Sostener la cobertura y reajustar | Permanente | Cadencia de revisión trimestral fijada |
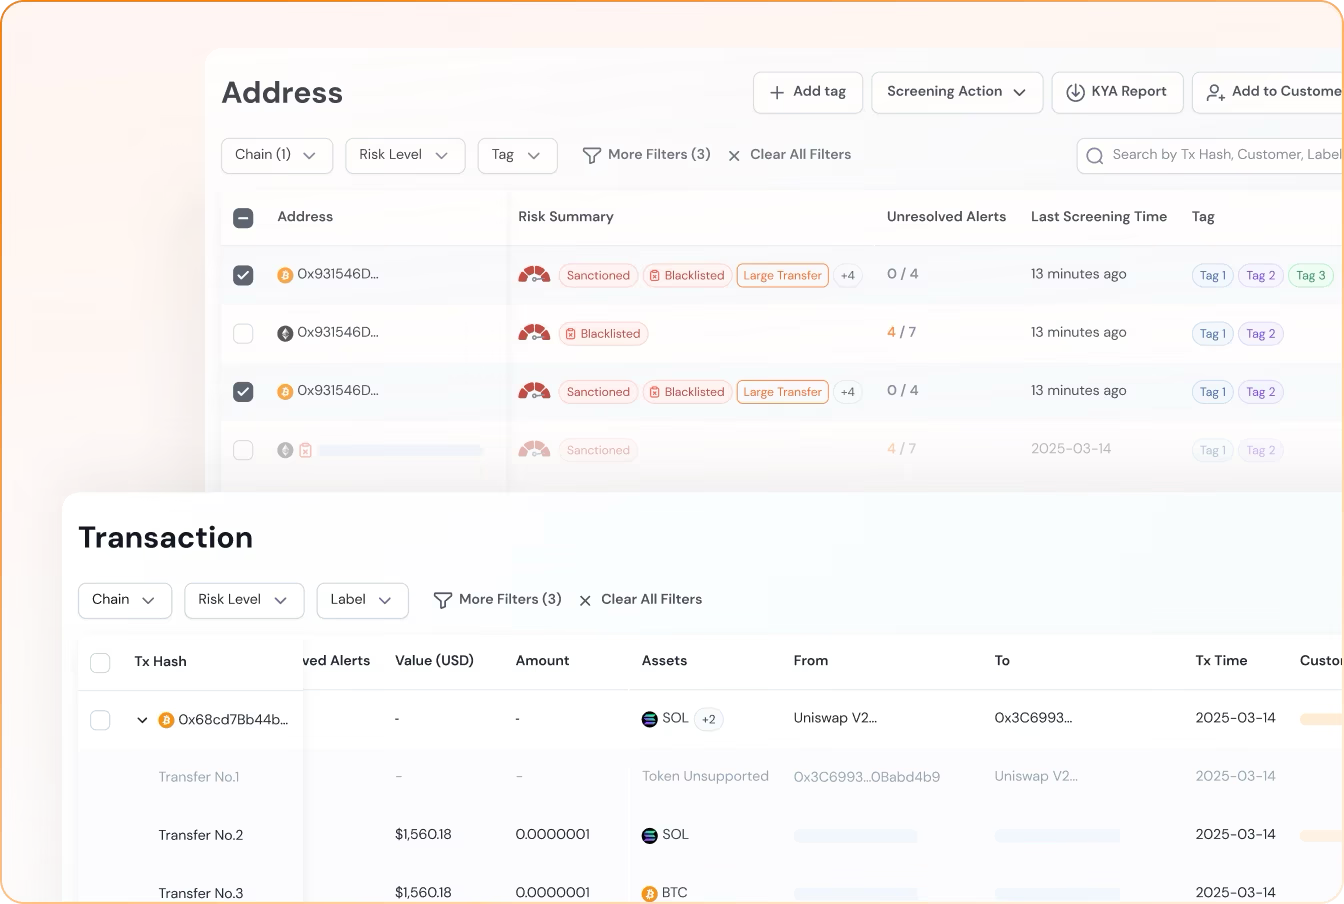 La fase uno son los requisitos y la selección. Quien lidera cumplimiento fija los casos de uso que la herramienta debe cubrir, las fuentes de datos que debe leer, las jurisdicciones a las que debe servir y el nivel de plan que el presupuesto soporta. La salida es un documento de requisitos y una decisión de proveedor, no una comparativa de funcionalidades. La fase dos es una prueba de concepto sobre las direcciones propias del equipo, no sobre un conjunto de demostración del proveedor. El objetivo es ver si el motor de riesgo de la herramienta cubre los tipos de activo y de contraparte que el exchange ve de verdad. La salida es un informe de PoC que o bien da luz verde a la integración o bien devuelve al equipo a la fase uno.
La fase tres es la construcción de la integración. La API de screening de la herramienta se cablea al flujo de depósitos y retiradas. El enrutado de alertas se configura hacia una cola real y los umbrales se definen como código y no como política. La fase cuatro es la conmutación y el ajuste. La herramienta corre en producción y el equipo vigila el volumen y la precisión de las alertas contra una banda objetivo acordada; los umbrales se mueven hasta que la banda se sostiene. La fase cinco es la cadencia sostenida: la capa de monitorización funciona de forma continua, los umbrales tienen una revisión programada y el programa se reajusta a medida que cambian el panorama de amenazas y el propio tráfico del exchange.
La vía más rápida: evaluar, pasar a la API, activar Monitor
Phalcon Compliance admite una puesta en marcha por etapas. Los equipos pueden empezar con comprobaciones manuales de direcciones y transacciones, añadir screening por API a los flujos de producción y activar después Monitor para las actualizaciones continuas de riesgo tras el arranque.
Un despliegue no tiene que esperar a un contrato firmado para producir valor. Phalcon Compliance permite a un equipo de cumplimiento ejecutar screening de direcciones y transacciones de forma interactiva a través de la interfaz de la plataforma, empezando en el plan Free. La herramienta es usable desde el día cero, antes de cualquier contrato o trabajo de integración. Eso comprime la fase de evaluación: se puede validar la cobertura sobre direcciones reales durante la selección y no después de la compra. El informe de PoC de la fase dos se construye entonces sobre salidas reales de la herramienta y no sobre una diapositiva del proveedor.
El segundo paso es la integración por API. El acceso a la API solo está disponible en el nivel Scale, desde 699 dólares al mes, y en el nivel Enterprise; los niveles Free, Screening Packages y Essential no incluyen acceso por API. Un despliegue que incruste el screening en el flujo de depósitos y retiradas tiene que llegar antes al nivel Scale, y confirmarlo antes de la fase tres evita construir código contra un plan que el equipo no puede usar. La construcción de la integración sigue la misma forma de API en tres modos: tiempo real, lotes y Monitor. Esa forma está documentada en el plano de integración de la API de KYT para exchanges de cripto, así que la fase tres reutiliza ese plan de endpoints, límites de tasa y cuotas en lugar de diseñar uno nuevo. La estructura de planes se apoya en cinco niveles, con crédito de pago por uso desde 95 dólares, seguido de Essential, Scale y Enterprise, más una recompensa por referidos del 20 por ciento sobre el gasto que cumpla las condiciones. Un equipo puede empezar con crédito de pago por uso para la fase de evaluación y subir a Scale cuando arranque la construcción de la integración. Los screenings que consumen esos niveles se descuentan en un orden fijo: primero la cuota de la suscripción, después los screenings recargados, luego las recompensas por referidos y por último los Screening Packages, así que quien gestiona el presupuesto puede prever qué saldo se agota primero a lo largo de la puesta en marcha.
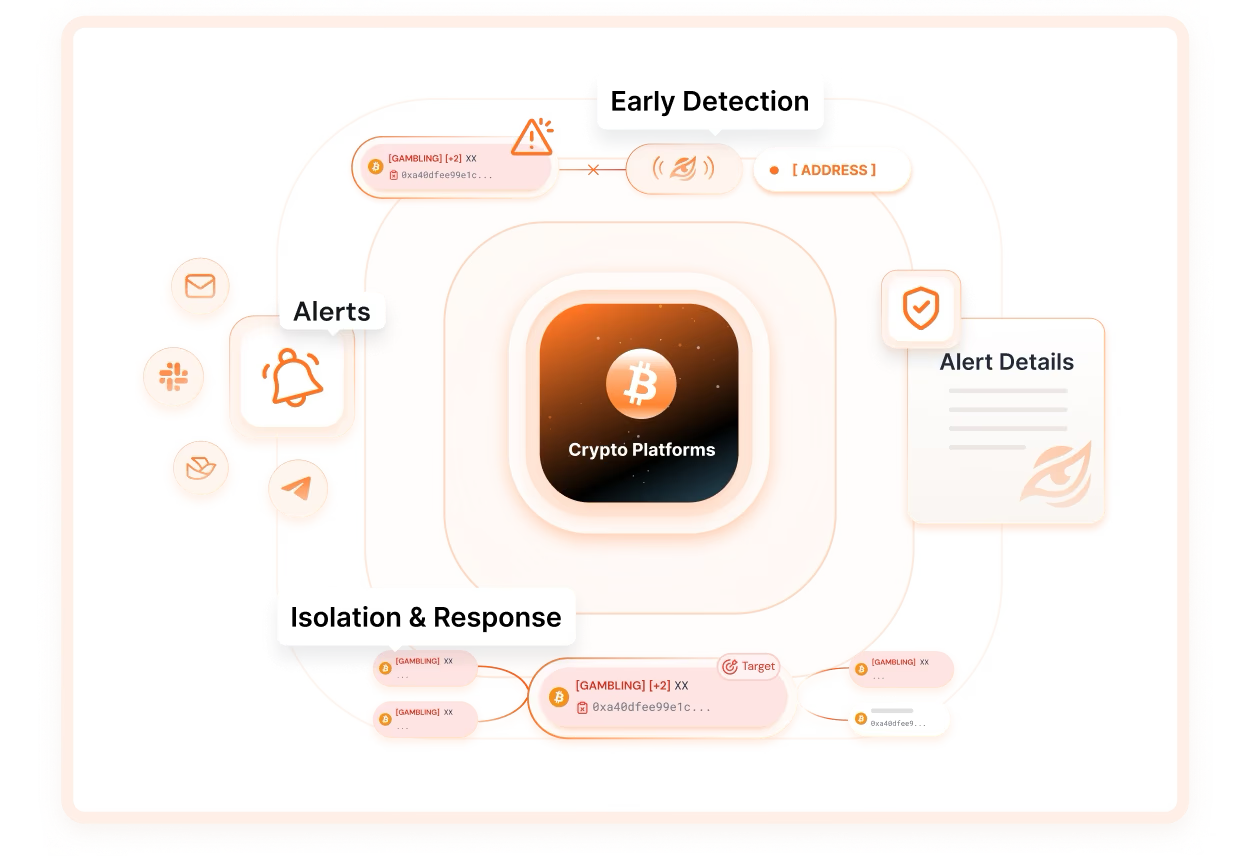
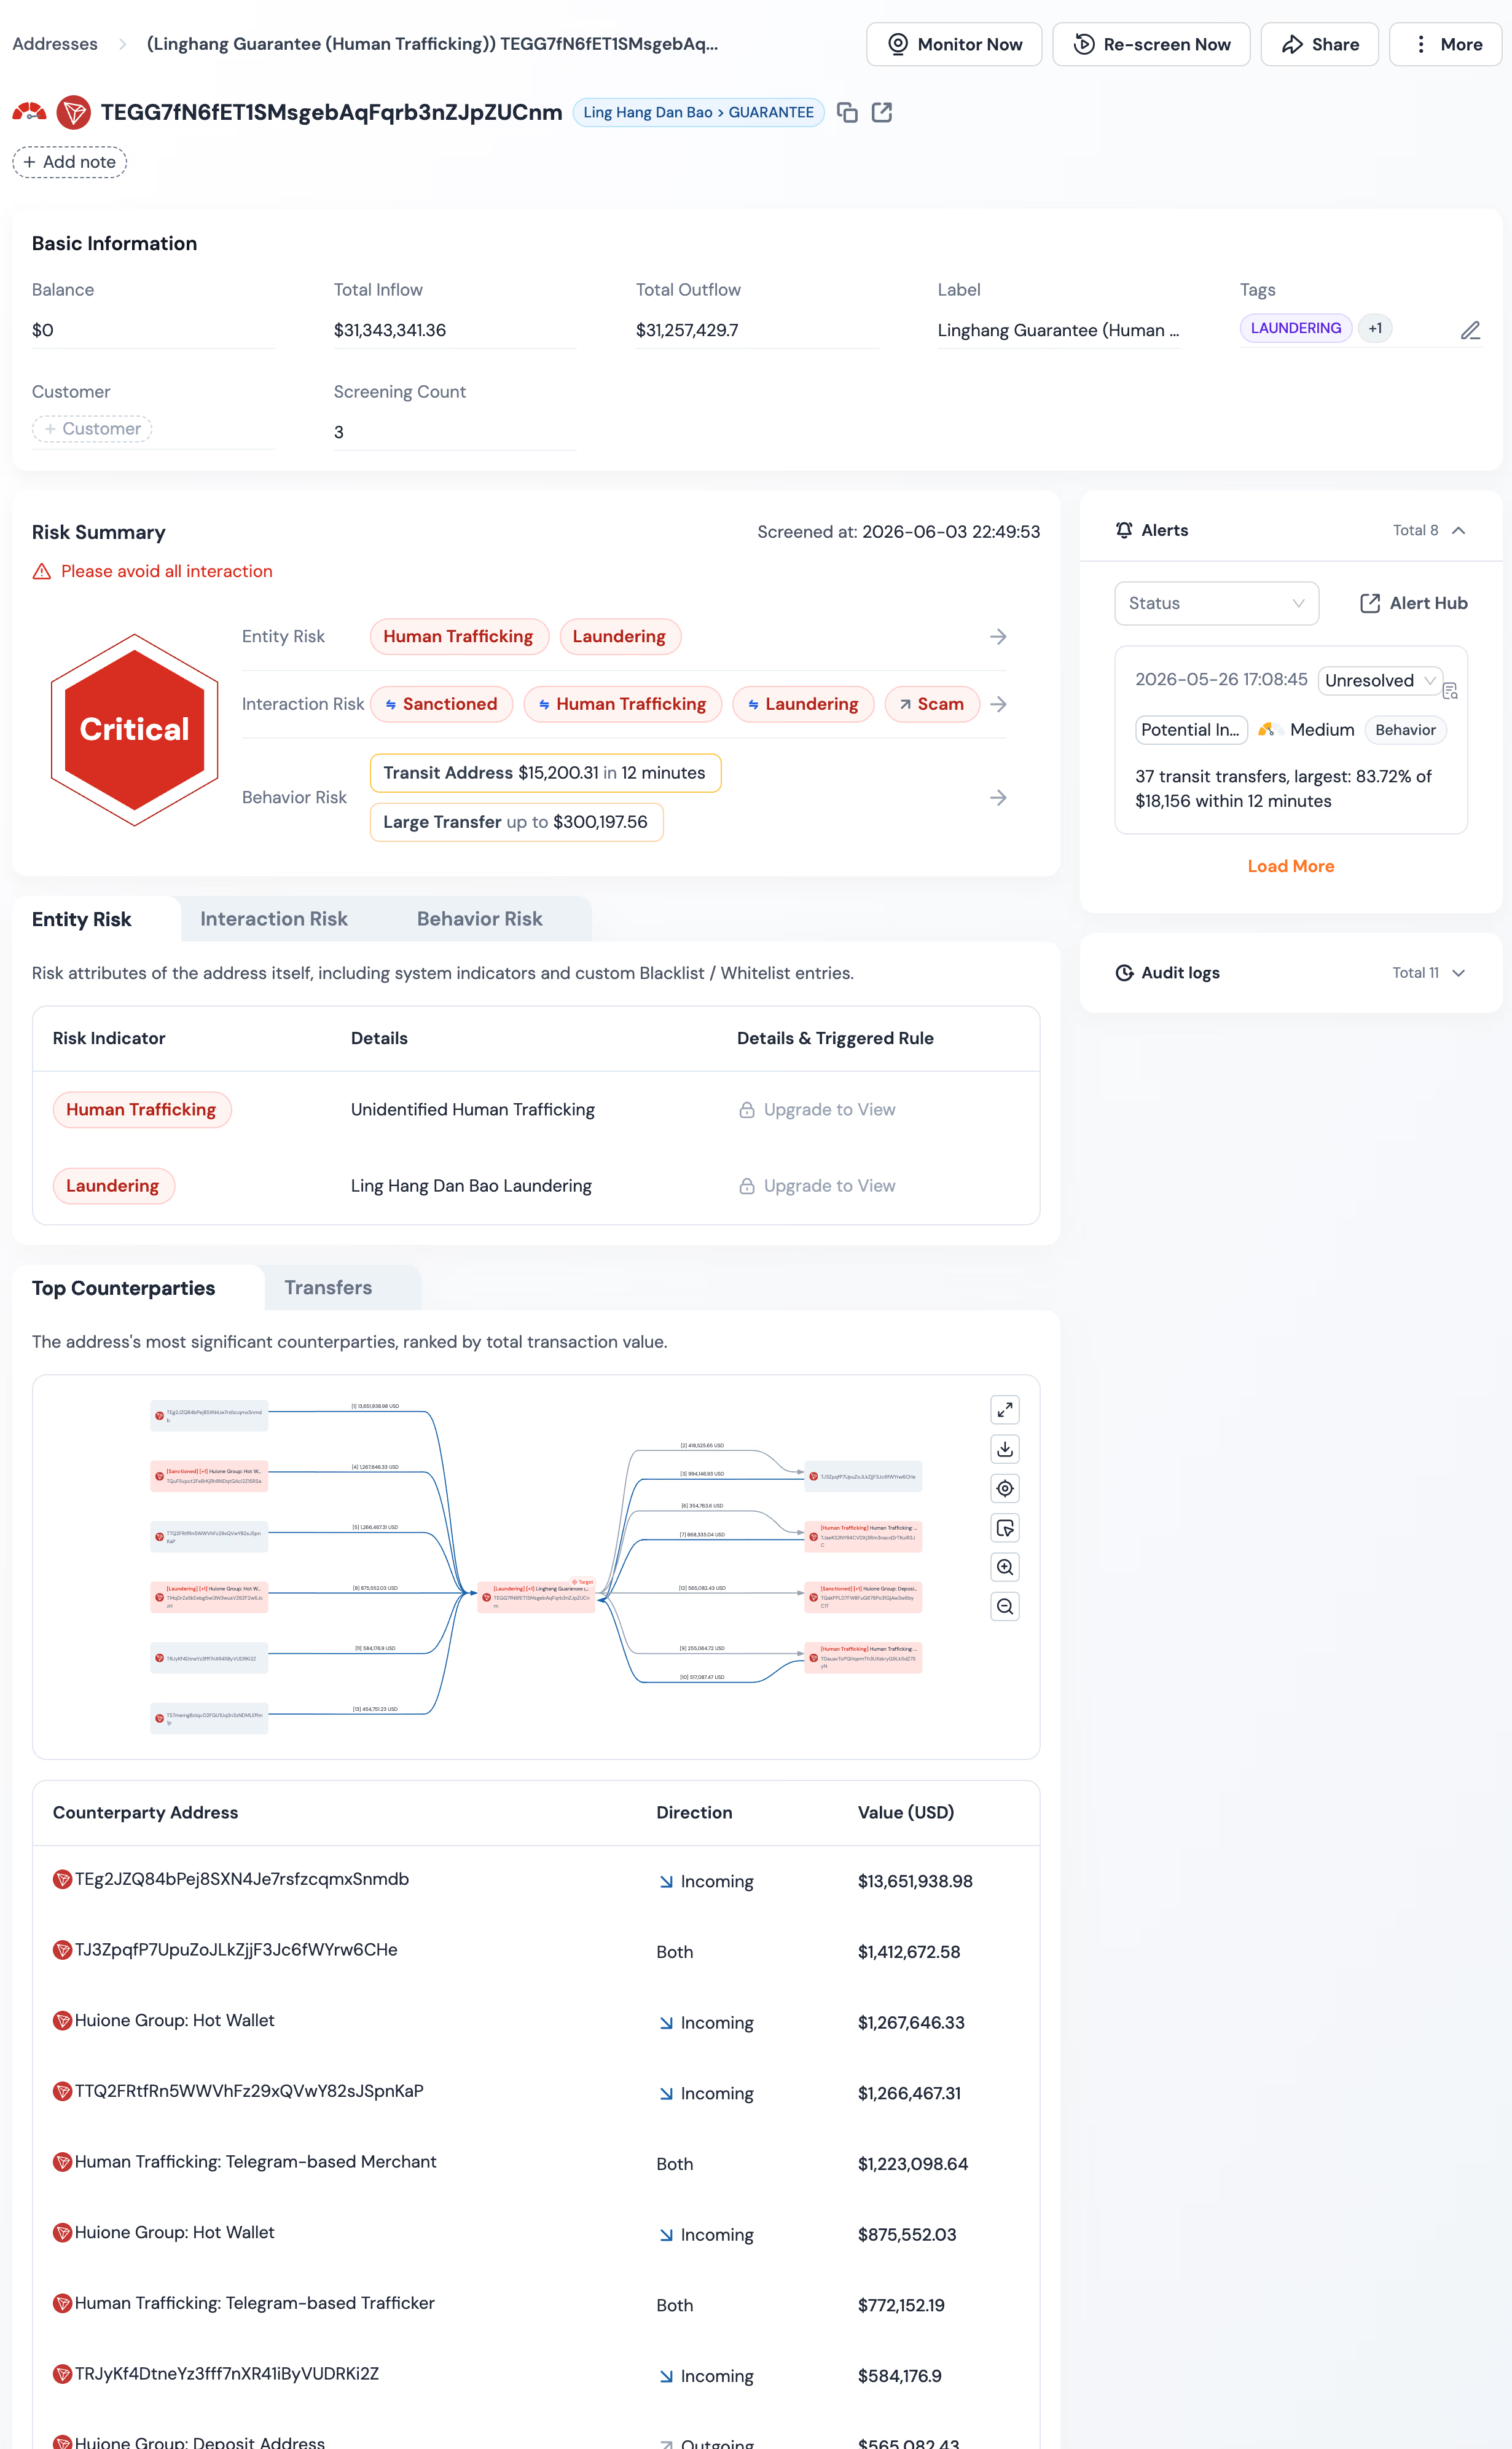 El tercer paso es la monitorización continua. Monitor se ejecuta con una periodicidad dinámica y reanaliza las direcciones ya analizadas cuando cambia su riesgo, y no consume cuota de screening. Eso importa para la economía del despliegue: un equipo que arranca con la puerta en tiempo real no tiene que elegir entre dejar sin vigilar las direcciones ya analizadas y quemar el presupuesto por comprobación reanalizándolas. La capa de Monitor sostiene la cobertura de la cartera histórica mientras la API en tiempo real se ocupa del tráfico nuevo. Juntas, las dos capas convierten una capacidad de screening en un programa de monitorización sostenido. Detrás de ambas, el motor de riesgo de Phalcon Compliance cubre 17 categorías de Indicadores de Riesgo y etiqueta más de 600 millones de direcciones, que es la superficie de cobertura que el despliegue está cableando al flujo. Esa cobertura incluye las direcciones sancionadas ligadas a la lista de sanciones y la guía de cumplimiento de la OFAC. Un despliegue que cablea el motor de riesgo cablea también la base de direcciones sancionadas que un supervisor espera ver analizada en cada depósito y cada retirada.
Estimación de recursos y calendario
El calendario con el que debería planificar un equipo no es la suma de los rangos de las fases: es esa suma más un margen para las dos dependencias que más se retrasan. La primera son las restricciones por plan. Si la fase de integración presupone acceso por API pero el equipo aún no ha llegado al nivel Scale, la construcción se queda esperando a compras. Confirmar el nivel antes de que empiece la fase tres es la decisión de calendario más importante del proyecto. La segunda es el enrutado de alertas. Si el webhook, la cola de tickets y la rotación de guardias no están definidos antes del arranque, la fase cuatro produce ruido de alertas sin vía de actuación. El ajuste no puede empezar hasta que el enrutado esté construido.
Una puesta en marcha completa y realista para un exchange de tamaño medio, con quien lidera cumplimiento, un ingeniero de integración y el nivel de plan ya confirmado, cae en el rango de seis a diez semanas de principio a fin. Las fases uno y dos juntas llevan de dos a cuatro semanas cuando la vía de screening interactivo ejecuta la prueba de concepto durante la selección. La fase tres lleva de dos a cuatro semanas, según la forma que ya tenga el flujo de depósitos y retiradas y según si el webhook y la gestión de casos ya están en su sitio. La fase cuatro lleva de una a dos semanas de ajuste en vivo. La fase cinco es permanente y no tiene fecha de fin.
Los factores de riesgo que estiran el calendario son previsibles. Un equipo que aplaza la confirmación del nivel de plan hasta la fase de integración añade una espera de compras. Uno que se salta la PoC y descubre una carencia de cobertura durante el arranque vuelve a la fase uno. Uno que se salta el enrutado de alertas antes de la conmutación se pasa la fase cuatro construyendo fontanería en lugar de ajustando umbrales. Ninguno de estos es un problema de la herramienta: son problemas de planificación del despliegue, y el marco de cinco fases los saca a la luz antes de que cuesten semanas.
Planifica un despliegue de Phalcon Compliance
Un despliegue de software de cumplimiento cripto está terminado cuando cinco cosas son ciertas a la vez. La herramienta se ha elegido contra un documento de requisitos real. La prueba de concepto ha validado la cobertura sobre las direcciones propias del equipo. La API está cableada al flujo de depósitos y retiradas en el nivel Scale o superior. El enrutado de alertas está construido, los umbrales están ajustados a una banda objetivo y Monitor sostiene la cobertura de la cartera histórica. Planifica un despliegue de Phalcon Compliance para empezar por el screening interactivo, subir a Scale cuando arranque la construcción de la integración y usar Monitor para sostener la cobertura tras el arranque.