
Krypto-AML-Überwachungsregeln müssen aktiv angepasst werden, wenn sich Transaktionsvolumen, Gegenparteien und Risikorichtlinien verändern. Ein Standardregelwerk, mit dem ein Team startet, erzeugt bereits wenige Wochen nach dem Produktivstart unbemerkt zu viele Alarme oder übersieht neue Muster. Die weitergehende Konfiguration setzt an vier Stellen an: Risk Engine, Verhaltensvorlagen, Expositionsschwellen und regelmäßige Überprüfung ihrer Eignung. Dieser Leitfaden behandelt diese vier Bereiche: Risk-Engine-Konfiguration, Einstellungen der Verhaltensvorlagen, Expositionsschwellen und laufende Überprüfung. Den übergeordneten Workflow erläutert Phalcon Compliance. Diese Seite ist Teil des AML-Compliance-Wissensportals.
Über Standardwerte hinaus: Warum individuelle Regeln wichtig sind
Ein neu eingeführtes AML-Überwachungssystem arbeitet zunächst mit den Standardregeln des Anbieters. Diese sollen für eine möglichst breite Kundengruppe sicher funktionieren und sind deshalb auf kein bestimmtes Risikoprofil zugeschnitten. Drei Faktoren bringen ein Standardregelwerk binnen weniger Wochen nach dem Produktivstart aus dem Gleichgewicht. Erstens Branchenunterschiede: Eine Börse, die Treasury eines DeFi-Protokolls und ein Zahlungsrouter haben völlig unterschiedliche Gegenparteien. Eine auf einen dieser Bereiche abgestimmte Regel löst in den anderen falsch aus. Zweitens der Risikoappetit: Zwei Teams derselben Branche können unterschiedlich beurteilen, ob eine einzelne Mixer-Interaktion meldepflichtig oder bloßes Hintergrundrauschen ist. Das Regelwerk muss diese Unterschiede abbilden, statt sie zu übergehen. Drittens das Volumen: Ein Team mit einigen Hundert Wallet-Prüfungen pro Woche erlebt Standardschwellen anders als eines mit Zehntausenden. Dieselbe Fehlalarmquote erzeugt unterschiedliche absolute Alarmzahlen.
Die regulatorische Mindestanforderung unterstreicht den Punkt, statt ihn aufzulösen. Die risikobasierte Kalibrierung der FATF erwartet von VASPs, die Überwachungskontrollen an bewerteten Risiken auszurichten, statt unverändert statische Standardregeln zu verwenden. Kalibrierung ist damit eine laufende Pflicht, keine einmalige Einrichtung. FinCENs AML-Programmregeln formulieren dieselbe Erwartung aus US-amerikanischer Sicht. Das Überwachungssystem muss zum tatsächlichen Risikoprofil des Instituts passen, nicht zum Auslieferungsstandard des Anbieters. In der Praxis sind Standardregeln für den Gegenparteienmix eines Instituts meist zu grob. Teams passen Schwellenwerte und Verhaltensvorlagen manuell an, bis das Alarmvolumen beherrschbar ist. Dieses Muster wiederholt sich in Überwachungsprogrammen: Der Standard ist eine Ausgangsbasis, kein Dauerzustand.
Risk-Engine-Konfiguration: Die fünf Stellgrößen
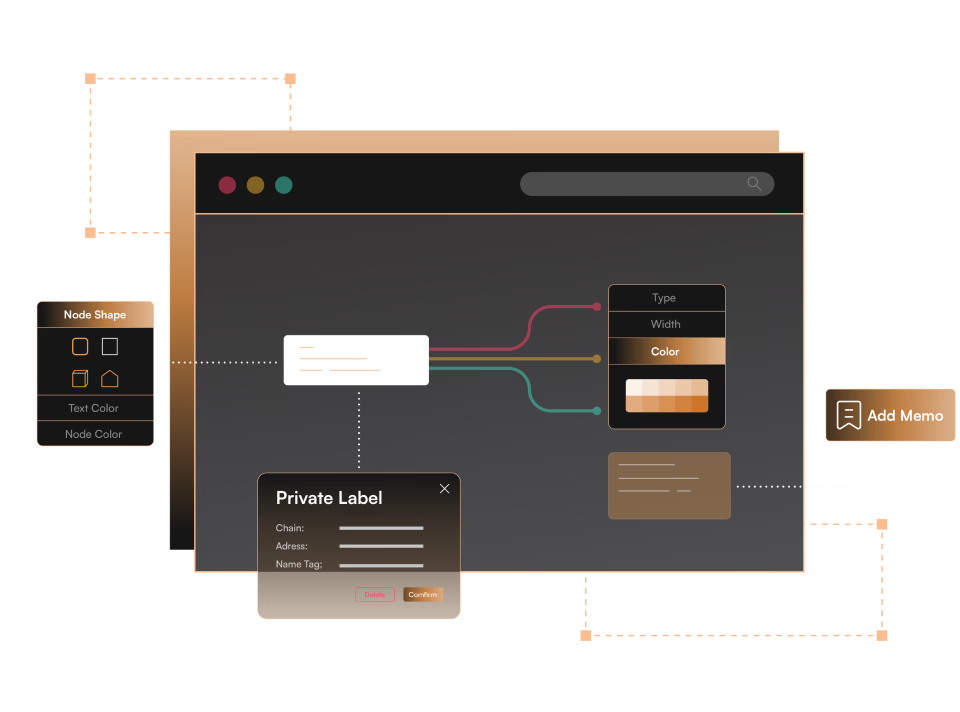
Eine Risk Engine in Phalcon Compliance ist eine konfigurierbare Regel mit fünf Stellgrößen: Zieltyp, Risikotyp, Auslösebedingungen, Risikostufe und Benachrichtigungskanäle. Jede Engine wird global auf ihren Zieltyp angewendet: Eine Adress-Engine prüft jede eingereichte Adresse, eine Transaktions-Engine jede eingereichte Transaktion. Die fünf Stellgrößen entsprechen den Fragen bei der Einrichtung einer neuen Regel.
| Stellgröße | Optionen | Was sie entscheidet |
|---|---|---|
| Zieltyp | Adresse oder Transaktion | Ob die Engine eine Wallet oder eine Transaktion prüft |
| Risikotyp | Exposition oder Verhalten | Ob die Engine die Gegenpartei oder die Bewegungsweise der Gelder betrachtet |
| Auslösebedingungen | Schwellenwerte, Risikoindikatoren, Richtungen, Transaktionsschritte | Die genaue Bedingungskombination, die einen Alarm auslöst |
| Risikostufe | Von Kritisch bis Kein Risiko | Die Schwere jedes von der Engine erzeugten Alarms |
| Benachrichtigungskanäle | E-Mail, Telegram, Lark, Webhook, Slack, Discord, PagerDuty | Wo der Alarm ankommt und wer handeln muss; die Verfügbarkeit ist tarifabhängig: E-Mail in allen Tarifen, Telegram und Lark ab Essential, alle Kanäle einschließlich Webhook in Scale und Enterprise |
Die Risikostufen werden je Engine konfiguriert und reichen von Kritisch über Hoch, Mittel und Niedrig bis Kein Risiko. Jede Organisation definiert ihre Bedeutung anhand des eigenen Risikoappetits. Eine Regel für hohe Transferbeträge kann in einem Unternehmen als Kritisch und in einem anderen als Hoch eingestuft sein. Beides ist richtig, wenn die Zuordnung der internen Eskalationsmatrix entspricht. Entscheidend ist Konsistenz. Sobald feststeht, was Hoch bei einem Expositions- beziehungsweise Verhaltenstreffer bedeutet, sollten alle Engines dieser Zuordnung folgen, statt die Einstufung der zuletzt bearbeitenden Person zu überlassen.
Benachrichtigungskanäle schließen den Kreislauf. Ein kritischer Alarm, der nur in einem gemeinsamen Postfach landet, wird spät entdeckt. Die Weiterleitung von Alarmen der Stufen Kritisch und Hoch an vom Bereitschaftsanalysten beobachtete Telegram- oder Lark-Kanäle macht aus einer Engine ein wirksames Erkennungssystem. Ein Webhook überträgt denselben Alarm in ein Fallmanagementsystem. So wird daraus ein nachverfolgbarer Vorgang statt eines Protokolleintrags. Alle Stellgrößen gehören zur umfassenderen Krypto-AML-Compliance-Plattform. Die hier eingerichteten Engines sind dieselben, die im Zeitplan für Einführung und Rollout von Krypto-Compliance-Software optimiert werden, bevor die erweiterte Konfiguration beginnt.
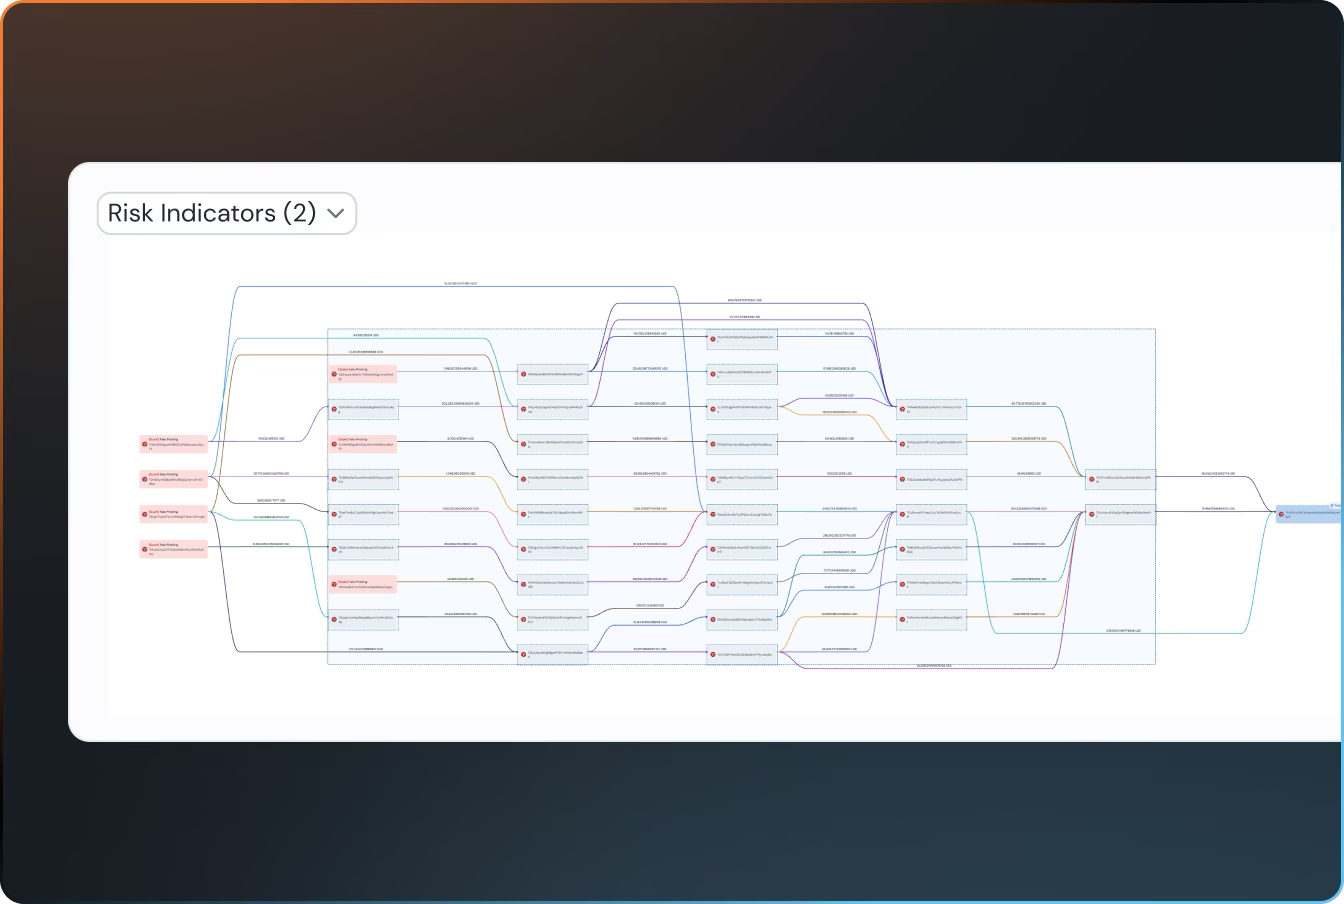
Verhaltensvorlagen: Die 3 Adress- und 2 Transaktions-Engines optimieren
Die Behavioral Risk Engine ist die konfigurierbare Grundlage für die erweiterte Krypto-AML-Regeloptimierung in Phalcon Compliance. Sie umfasst drei adressbezogene und zwei transaktionsbezogene Verhaltensvorlagen mit anpassbaren Schwellenwerten für den Risikoappetit des Instituts. Diese fünf Vorlagen bilden die Arbeitsgrundlage fortgeschrittener Nutzer. Fast jede Initiative zur Reduzierung von Fehlalarmen läuft auf ihre Kalibrierung hinaus.
Die drei Adressverhaltensvorlagen erkennen unterschiedliche Muster auf Wallet-Ebene. Eine markiert Adressen mit Transaktionswerten, die über den für Nutzer typischen Werten liegen. Die Frage ist, wo bei diesem Kundenbestand normales Verhalten endet und verdächtiges beginnt. Eine weitere erkennt häufige Transaktionen, insbesondere mit Beträgen knapp unter einer Alarmschwelle – ein klassisches Smurfing- und Verschleierungsmuster. Die dritte erkennt Zwischenadressen, die Gelder empfangen und schnell weiterleiten, ein zentrales Muster von Geldwäscheflüssen. Die zwei Transaktionsverhaltensvorlagen wenden dieselbe Logik auf einzelne Transfers an: Eine reagiert auf Transfers über einem konfigurierten Schwellenwert, die andere auf Gelder, die innerhalb eines kurzen Zeitfensters eintreffen und wieder abfließen, was auf Verschleierung oder Umgehung hindeutet.
Die meiste Zeit investieren fortgeschrittene Nutzer in die Schwellenwertoptimierung. Bei einem zu niedrigen Schwellenwert schlägt die Großbetragsregel bei jedem Großkunden an und überflutet die Warteschlange. Eine zu hohe Schwelle übersieht genau das Stückelungsmuster, das sie erkennen sollte. Praktisch beginnt man beim Standard, beobachtet das Alarmvolumen über eine repräsentative Woche und verschiebt die Schwelle schrittweise zu dem Punkt, an dem tatsächlich verdächtige Aktivitäten die Alarme dominieren. Eine Hochfrequenzregel benötigt dieselbe Behandlung für Anzahl und Mindestbetrag. Sie ist nur nützlich, wenn die Kleinbetragsschwelle normales Privatkundenverhalten ausschließt. Das Zeitfenster einer Regel für schnelle Durchleitung muss zur Blockzeit der Blockchain und zur Toleranz des Teams für zeitnah folgende Alarme passen.
Das Kontingent individueller Risk Engines wächst mit dem Tarif: 3 bei Screening Packages, 10 bei Essential, 20 bei Scale und unbegrenzt bei Enterprise. Der Tarif bestimmt, wie viele aktive Engines gleichzeitig gepflegt werden können. Wer parallele Schwellenwertexperimente mit einer konservativen und einer optimierten Engine durchführen will, muss sein Engine-Kontingent dafür einplanen. Das Deaktivieren einer Engine stoppt neue Alarme. Bereits ausgelöste Alarme bleiben im Alert Hub. So sind Experimente möglich, ohne den Audit-Trail der alten Konfiguration zu verlieren.
Expositionsschwellen kalibrieren
Verhaltens-Engines betrachten, wie Gelder bewegt werden. Die Risk Exposure Engine betrachtet, wer die Gegenpartei ist und welche Kontakte sie hatte. Sie umfasst drei adressbezogene und drei transaktionsbezogene Expositionsvorlagen und prüft Exposure Value sowie Exposure Percentage anhand konfigurierbarer Schwellen. Exposure Value ist der gesamte USD-Wert von Vermögenswerten, die aus einer bestimmten Risikoquelle stammen oder jemals mit ihr interagiert haben. Exposure Percentage ist der belastete Anteil am gesamten Wert der Zu- oder Abflüsse einer Adresse. Beide Größen sind je Engine anpassbar.
Die Risikoindikatoren der Expositions-Engines umfassen 17 Kategorien – von Sanktioniert und Terrorismusfinanzierung bis Mixing, Darknet-Marktplatz und Jurisdiktion auf der grauen Liste der FATF. Fortgeschrittene Nutzer entscheiden, welche Indikatoren jede Engine berücksichtigt und ab welcher Exposition ein Alarm ausgelöst wird. Eine Börse mit großzügiger Listing-Politik könnte eine interaktionsbasierte Engine auf Sanktioniert, Ransomware und Mixing mit niedriger Exposure-Percentage-Schwelle ausrichten. Für mehr Abdeckung nimmt sie mehr Alarme in Kauf. Ein konservativeres Institut könnte Darknet-Marktplatz und Drogenhandel ergänzen und die Schwelle anheben, um das Alarmvolumen beherrschbar zu halten. Beide Konfigurationen sind richtig, wenn sie zum dokumentierten Risikoappetit passen.
Das Zusammenspiel von Exposure Value und Exposure Percentage erfordert Feinarbeit. Eine große Adresse mit niedrigem Expositionsanteil kann absolut in USD dennoch eine bedeutende Exposition aufweisen. Eine kleine Adresse mit hohem Anteil kann eine einmalige Wegwerf-Wallet statt eines systemischen Risikos sein. Fortgeschrittene Nutzer kombinieren deshalb meist beide Werte und setzen für jeden eine Untergrenze. Ein Alarm wird dann nur ausgelöst, wenn beide Werte die Schwellen überschreiten, ab denen das Team eine Untersuchung vorsieht. Die Kalibrierung erfolgt iterativ. Sobald Monitor für eine beobachtete Adresse aktiviert ist, analysiert es sie nach einem dynamischen Zeitplan erneut und löst bei jeder Änderung des Risikostatus einen Alarm aus – ohne manuelles erneutes Screening. Eine Schwellenwertänderung wirkt damit in die laufende Überwachung hinein. Die Optimierungsschleife bleibt kurz, die Rückmeldung erfolgt unmittelbar.
Erweiterte Regeln in Phalcon Compliance konfigurieren
Standardregeln bringen ein Team zum Produktivstart. Optimierte Regeln sichern den laufenden Betrieb. Phalcon Compliance bietet die Risk Engine mit fünf Stellgrößen, Verhaltensvorlagen und Expositionsschwellen, um den Standard an den Risikoappetit des Instituts anzupassen. Konfigurieren Sie erweiterte Regeln in Phalcon Compliance und durchlaufen Sie vor der nächsten Aufsichtsprüfung die Optimierungsschleife mit Ihrem eigenen Gegenparteienmix.