


一笔存款于凌晨03:14到达某CEX热钱包。转账金额较小,低于平台报告阈值,且源地址在本地制裁名单中未显示任何标记。系统向用户账户入账。二十分钟后,外部情报源将同一源地址更新为受制裁实体。此时交易所已持有非法资金,入账发生时无人得以干预,而审计日志显示的却是一次合规通过。这正是监管机构在针对虚拟资产服务提供商的执法行动中反复援引的存款筛查失败模式。
根源在于结构性问题。存款是外部资金首次接触平台控制钱包的时刻,这使其成为任何交易所反洗钱防控链中风险敞口最高的节点。金融行动特别工作组要求VASP对每笔传入转账采用基于风险的方法,而FinCEN的《银行保密法》义务将这一要求延伸至在美注册平台。本文将分四步介绍如何实施存款端AML筛查,从梳理存款流程到构建可供审计的审计追踪。
为何存款端AML筛查是您的第一道防线
来看一个常见的执法模式:审查人员在审核一家数字资产公司时发现,针对传入存款的审批决策没有任何源地址筛查的文档记录。问题不在于身份验证——该公司已单独处理了这一环节——而在于缺少任何在资金入账并归集至交易所统一热钱包之前,对发送资金钱包进行评估的控制措施。
存款筛查正是填补这一缺口的控制手段,它运作于地址和交易层面,而非身份层面。KYC在入职阶段核验客户身份;KYA(了解您的地址)评估实际向平台转入价值的区块链地址;KYT(了解您的交易)在确认时监控资金流动。存款的AML筛查建立在KYA和KYT之上,而非平台可能已完成的身份核查。
存款之所以是第一道防线,关键在于时效性。一旦资金入账并归集至共享热钱包,追溯其特定来源将变得极为困难。受制裁资金与干净存款混合后可能污染下游提款,而存款阶段的一次筛查疏漏可能在数周后演变为监管发现。
第一步:梳理存款流程,识别筛查触发点
首先绘制完整的存款流程,从用户生成存款地址的那一刻,到资金入账并可供交易为止。大多数CEX流水线经过四个不同的控制节点,筛查可部署于各节点,且每个节点具有不同的风险特征。
四个触发点明确如下:第一,在地址生成时筛查,在平台将存款地址交给与非法活动相关的钱包之前;第二,在链上首次确认时筛查,评估实际转账;第三,在资金归集至热钱包前进行预归集检查,这是混合前的最后一个技术检查点;第四,对通过自动检查但呈现出值得人工审查模式的大额或异常存款进行基于阈值的审核。
不同业务模式对这些控制措施的分布方式各有不同。面向零售用户的现货交易所可能在确认时部署自动筛查,并对大额存款保留人工审核。场外交易台可能要求在报价前通过交易前筛查。同时处理存款和提款的支付机构可能将存款筛查层作为更广泛合规流水线中的一个模块。梳理工作迫使团队在编写任何集成代码之前,明确每项控制措施在现有代码库中的实际位置以及负责人。
第二步:将地址筛查API集成至存款流水线
触发点梳理完毕后,下一步是将筛查API接入各节点。无论调用位于何处,集成顺序保持一致:第一,规范化地址格式;第二,将其提交至KYA引擎;第三,接收带有类别上下文的风险级别;第四,根据该级别对存款工作流进行分支处理。
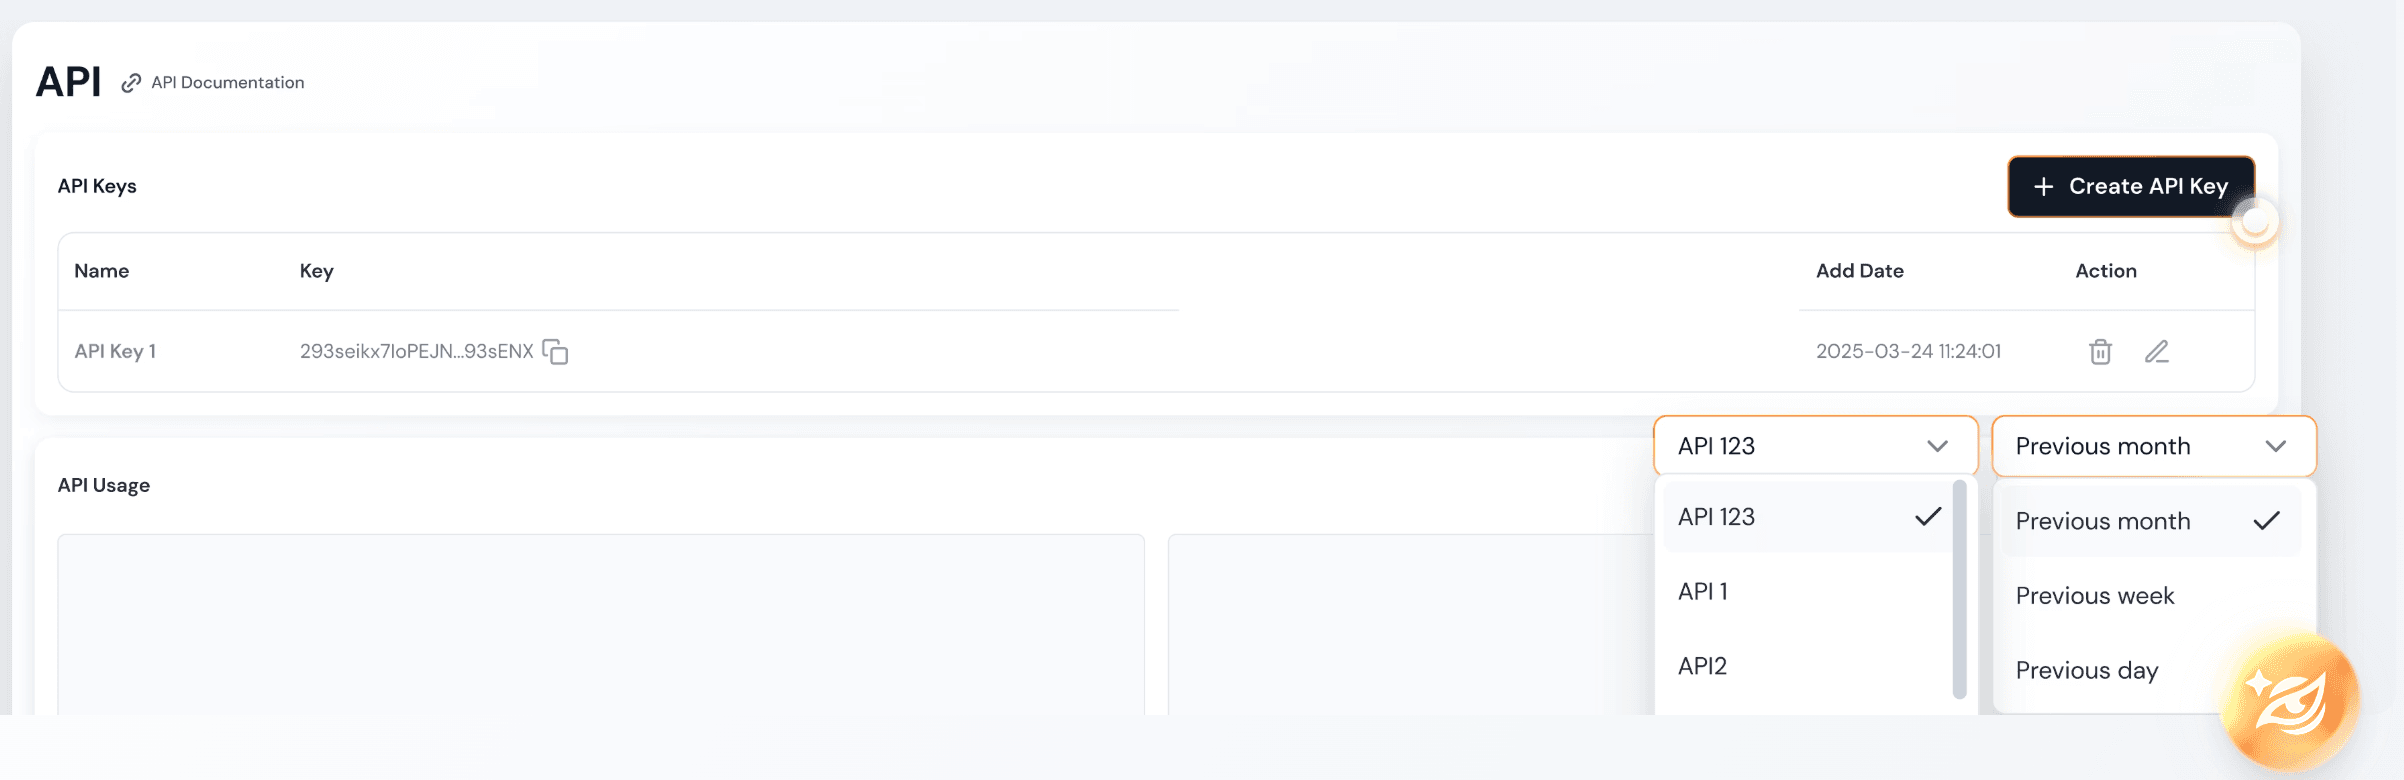
规范化的重要性超乎想象。以太坊地址可以校验和、小写或EVM别名形式出现,而Tron地址使用base58而非十六进制。筛查调用必须以引擎针对该链所期望的格式传递地址,否则结果将静默失败。规范化后,引擎会将地址与预构建的标签图谱进行解析,并返回风险级别及驱动该结果的标签类别。BlockSec的KYA引擎可解析超过6亿个预构建标签和200余个风险信号,响应达毫秒级(Phalcon Compliance文档)。该响应直接输入存款流水线的允许、审查或拦截分支。
流水线本身是大多数实现的漏洞所在。若筛查调用处于交易确认与账户入账之间的同步路径上,延迟将直接影响用户体验。若其处于批量处理的异步队列中,批次间隙期间发出的制裁指定将使平台处于风险敞口之中。生产部署通常采用同步预入账检查获取初始结论,并通过异步重筛通道处理后续到达的标签更新。
第三步:定义风险阈值与应对措施
筛查集成完毕后,平台需要一套将每个风险级别映射至具体行动的策略。没有阈值,筛查输出将无从落实;有了阈值,其才能成为可执行的控制措施。
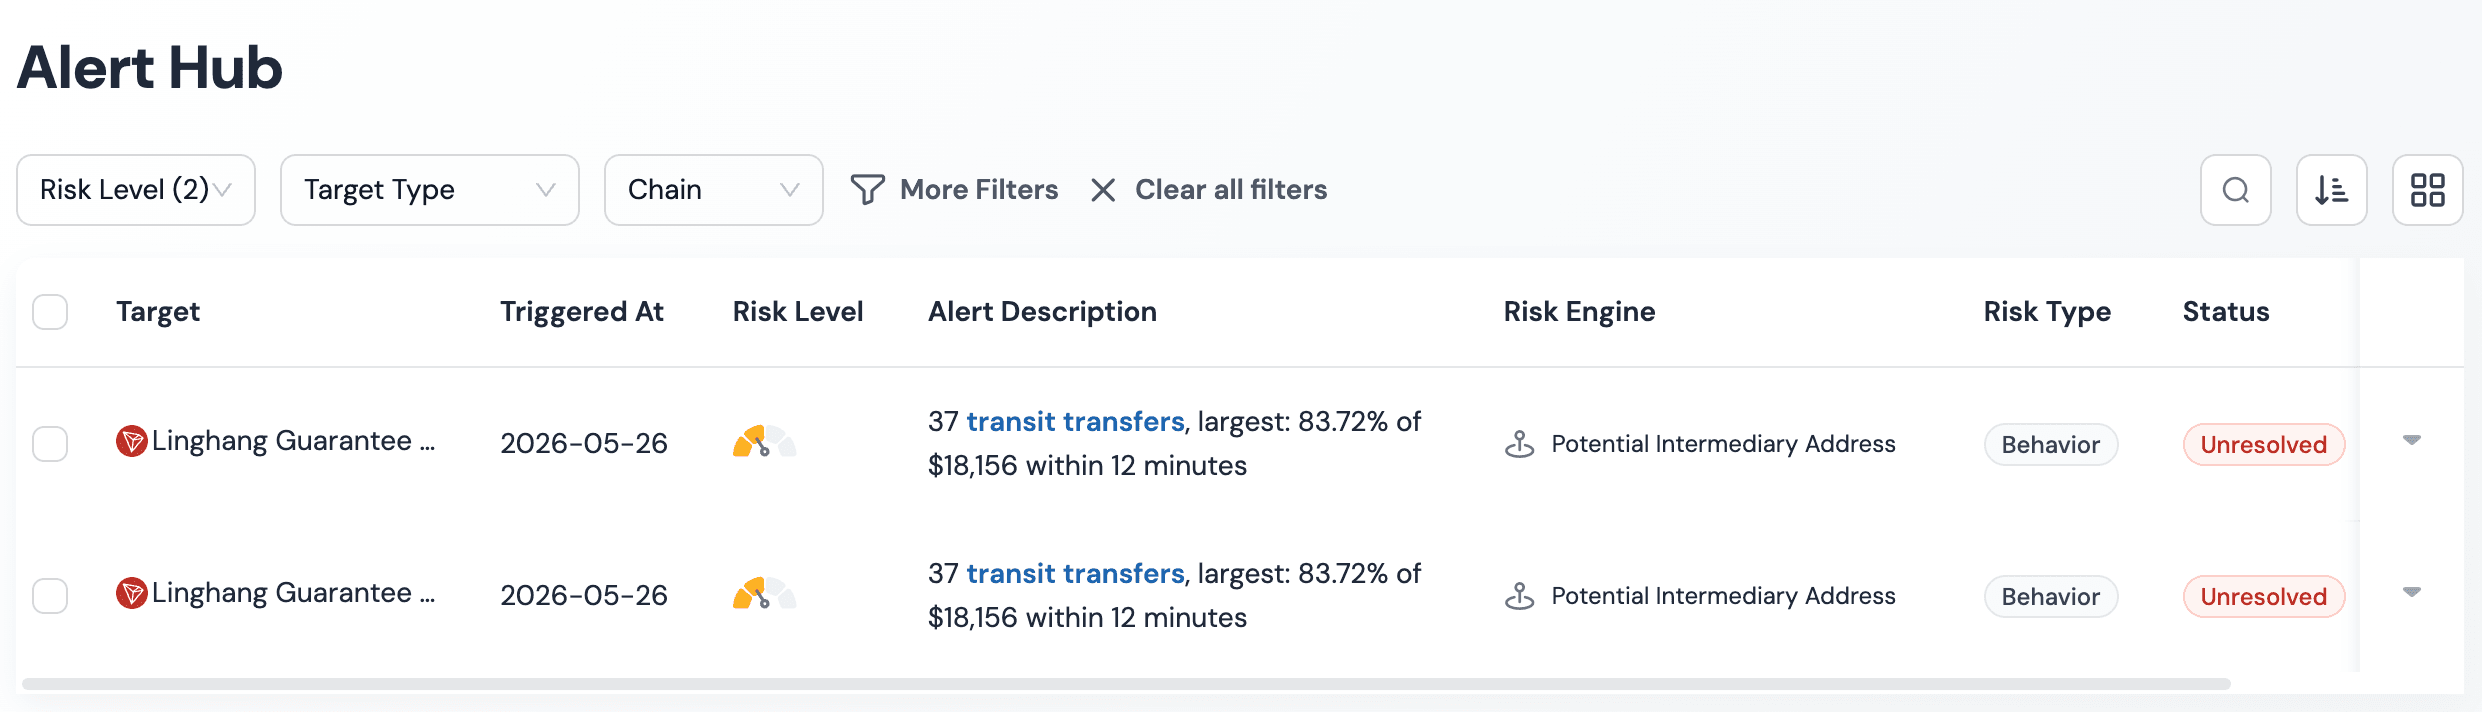
Phalcon Compliance对每笔筛查存款返回五个风险级别之一:严重、高、中、低或无风险。每个机构根据自身合规政策和风险偏好配置各层级的含义。存款的常见映射为:严重路由至自动拦截并立即调查;高和中路由至人工审核或冻结;低继续进行持续监控;无风险自动入账。
| 风险级别 | 典型系统操作 | 分析师操作 | 保留证据 | 监管触发条件 |
|---|---|---|---|---|
| 严重 | 自动拦截,上报 | 立即调查,如有必要提交可疑活动报告 | 完整筛查记录、决策链 | 可疑活动报告 |
| 高 | 冻结入账,路由至队列 | 审查标签上下文,在SLA内作出决定 | 分析师ID、决策依据 | 强化尽职调查档案 |
| 中 | 冻结入账,路由至队列 | 审查标签上下文,作出决定 | 分析师ID、决策依据 | 强化尽职调查档案 |
| 低 | 自动入账,持续监控 | 无需操作 | 级别、类别、时间戳 | 标准记录保存 |
| 无风险 | 自动入账 | 无需操作 | 级别、时间戳 | 标准记录保存 |
执法发现中有两类阈值陷阱最为常见。第一是静态配置,从不随威胁模式变化而调整;制裁激增可能需要临时收紧严重或高风险区间。第二是中等区间将每笔模糊存款全部漏入团队无法承接的队列,迫使分析师流于形式地盖章决策,使人工审核失去意义。Phalcon Compliance支持可配置的风险策略,使各层级的映射可根据平台风险特征进行调整,并随风险敞口变化而优化。
第四步:为存款筛查构建合规审计追踪
最后一步也是监管机构首先审查的一步:审计追踪。一项数月后无法重现的筛查决策,在检查角度而言等同于从未发生过的筛查决策。
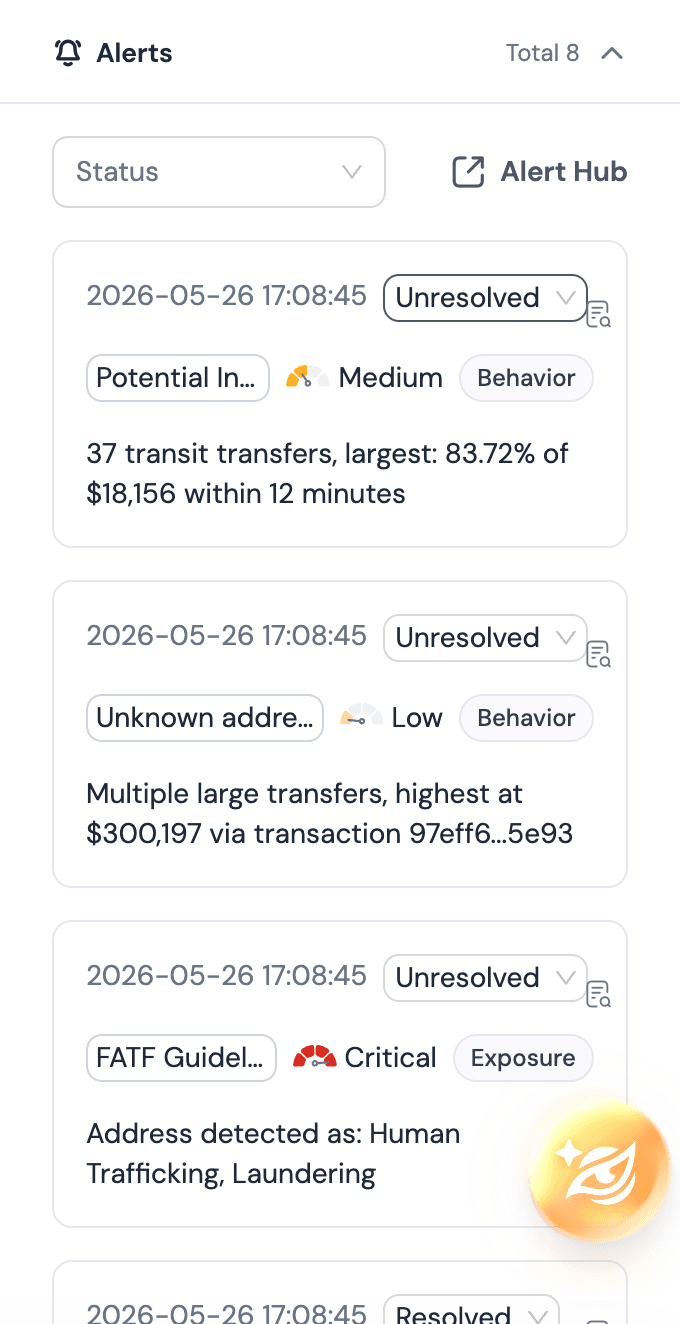
每次筛查事件必须记录以下内容:被筛查地址、时间戳、返回的风险级别、驱动评估的标签类别,以及由此产生的决策。日志必须防篡改且可按需导出。当审查人员询问某笔特定存款在特定日期为何获准通过时,回应不是叙述性解释,而是该时间戳的筛查记录,原样重现。Phalcon Compliance平台将每条裁定写入合规日志,可导出供检查使用,并支持一键生成与主要监管辖区对齐的可疑交易报告(Phalcon Compliance文档,风险级别)。
审计追踪还支持纵向审查。对某笔存款的单次筛查是一个时点决策;对存款地址在其生命周期内的持续筛查则形成风险历史。当标签更新将某个曾与平台交互的地址列为受制裁实体时,审计追踪会揭示此前的关联关系。合规团队随后可重建来自该来源的每笔存款,并决定是否需要采取追溯性行动。
有关存款筛查如何融入交易所和VASP完整AML合规计划的更广泛论述,请参阅加密货币AML合规。Phalcon Compliance平台在生产环境中执行上述步骤。
常见问题
存款端AML筛查与KYC有何区别? KYC在入职阶段于文件层面核验客户身份。存款端AML筛查运作于地址和交易层面,评估每笔传入转账的区块链来源,而非发起转账的人。两者是完整AML计划中相辅相成的控制措施。
筛查应在存款流程的哪个节点执行? 筛查应至少在交易确认时执行一次,即在资金入账至用户账户之前。许多平台在归集至热钱包前增加预归集检查,并对大额或结构异常的存款进行基于阈值的审核。
存款已入账后风险级别发生更新,应如何处理? 审计追踪使合规团队能够识别来自同一地址的历史存款并评估是否需要追溯行动。与存款时筛查并行运行的持续监控层,可捕捉初始裁定后到达的标签更新,并将其呈报以供重新评估。
存款筛查会降低用户体验吗? 毫秒级响应的筛查引擎不会在存款路径上引入可感知的延迟。瓶颈通常在于区块链确认时间,而非与确认轮询并行运行的筛查调用。
每笔存款的审计追踪应包含哪些内容? 至少应包含:被筛查地址、时间戳、风险级别、驱动评估的风险类别、所采取的决策,以及所应用的策略版本。对于中等和高风险区间,还应保留分析师身份及决策依据。



