
簡短的回答:發行方在鏈上維護一份中心化黑名單
USDT 與 USDC 是中心化穩定幣:每一枚代幣的合約由單一發行方控制,而它可以在持有者仍然掌握私鑰的情況下,限制某個地址轉移資金的能力。穩定幣凍結,就是發行方使用內建的控制函式,讓一個地址無法轉移資金。它不是駭客攻擊,也不是第三方扣押。
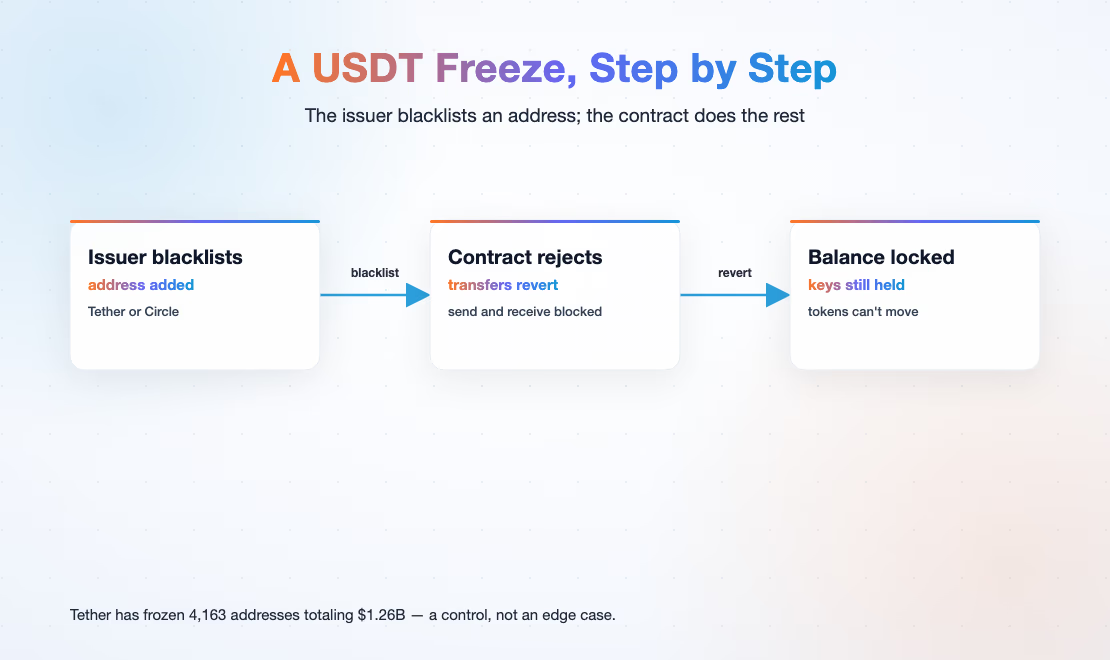
讓凍結變得直觀的心智模型,是一箇中心化的控制點:發行方手上有一個鏈上開關,可以對任意地址扳下來,讓資金動不了。當 Tether 把一個 USDT 地址列入黑名單、或者 Circle 把一個 USDC 地址列入黑名單時,代幣合約會拒絕與該地址之間的後續轉帳。餘額仍留在鏈上,但持有者再也動不了它。
這是簡短的回答。更長的那個回答,對任何持有或以這些代幣結算的業務都很重要,因為一次凍結改變了「資金躺在你錢包裡」這件事的含義。錢包裡可能仍然顯示著餘額,但這份餘額可能已經不可用了。對一份資金庫、一家支付服務商或者一家交易所來說,「持有一項資產」與「能夠使用它」之間的差別,就是全部的風險。
這個問題值得認真回答,因為最大的兩枚穩定幣 USDT 與 USDC 在設計上都帶著這個中心控制。它是架構,而不是一個偶爾冒出來的 bug。
凍結在鏈上如何運作
USDT 與 USDC 都在代幣合約裡內建了一份管理用黑名單。當發行方把一個地址加進這份黑名單,代幣的轉帳邏輯就會拒絕處理涉及該地址的轉帳。結果就是凍結:餘額被鎖在原處,既發不出去,也收不進來。
發行方能做的還不止於阻斷。被列入黑名單的餘額還可以被永久銷燬,從流通供給中移除這批被凍結的資金。兩枚代幣的具體合約函式不同,但模型是一樣的:每個發行方都握有一箇中心控制點,可以阻斷某個地址轉帳,並在某些情況下銷燬被列入黑名單的資金。
落到實處,凍結表現為一筆失敗的交易。持有者試圖傳送 USDT 或 USDC,轉帳回滾。資金沒有移動,也沒有離開這個地址。這與錢包被奪不同——那種情況下是攻擊者或法院取得了私鑰的控制權。在凍結裡,持有者仍然握著私鑰,只是代幣本身拒絕移動。
觸發條件通常是一份制裁名單、一項執法請求,或者一條內部風險規則。Tether 與 Circle 對單個決定披露得很少,這也是合規團隊往往是從鏈上資料、而不是從發行方那裡得知一次凍結的原因。一個地址可以在完全不通知持有者的情況下被列入黑名單,而持有者最先看到的跡象,往往是一筆怎麼都結算不掉的交易。
三種會讓資金動不了的事件,以及它們的區別:
| 事件 | 餘額會怎樣 | 誰控制私鑰 | 通常怎麼被發現 |
|---|---|---|---|
| 黑名單凍結 | 與該地址之間的轉帳被拒絕;餘額留在鏈上 | 持有者仍握有私鑰 | 一筆結算不掉的交易,往往沒有任何通知 |
| 銷燬被列入黑名單的資金 | 被凍結的餘額被永久銷燬,離開流通供給 | 持有者仍握有私鑰,但代幣沒了 | 餘額從地址上消失 |
| 私鑰被奪或被盜 | 攻擊者或法院取得私鑰的控制權 | 私鑰的控制權易手 | 資金在持有者未操作的情況下移動 |
凍結髮生得有多頻繁
這不是一個罕見的邊緣情形。截至 2026 年 9 月,Tether 的黑名單上有 10,156 個地址、約 59.1 億美元被凍結價值,資料來自 BlockSec USDT 凍結查詢工具的即時統計。更短的時間窗裡節奏同樣明顯:截至 2026 年 4 月 8 日的 30 天內,Tether 凍結了 962 個地址、價值約 2.28 億美元(Tron 上 835 個,以太坊上 127 個),並解凍了 69 個地址、價值約 2900 萬美元。規模逐年累積:僅 2025 年就新增 4,163 個地址、價值 12.6 億美元,而自開始追蹤以來累計已有 7,268 個地址、32.9 億美元被凍結。
這個規模在單個地址的層面上同樣看得見。2026 年 3 月,Tether 凍結了一個持有約 676 萬 USDT 的地址,而鏈上分析把它與一個涉及伊斯蘭革命衛隊、胡塞武裝及一套影子銀行體系的伊朗相關資金網路關聯了起來。一個地址、一次凍結,背後是一整張風險網路。
這些數字描述的是 Tether 的 USDT 活動,它在鏈上被記錄得最充分。它們來自對公開黑名單事件的鏈上分析,而不是來自發行方公告,並且在此作為公開鏈上資料、而非某項產品指標來呈現。USDC 執行在同樣的中心控制模型之下,但它的凍結決定較少以易於統計的形式公開。
對合規團隊來說,Tether 的資料是關於「穩定幣凍結實際發生得多頻繁」最清晰的公開訊號。教訓是:凍結在最大的那枚穩定幣上是一個持續進行的活躍過程,而對面一個昨天還能用的地址,明天可能就被凍上。這個風險並非 USDT 獨有。
Phalcon Compliance 如何監控凍結活動
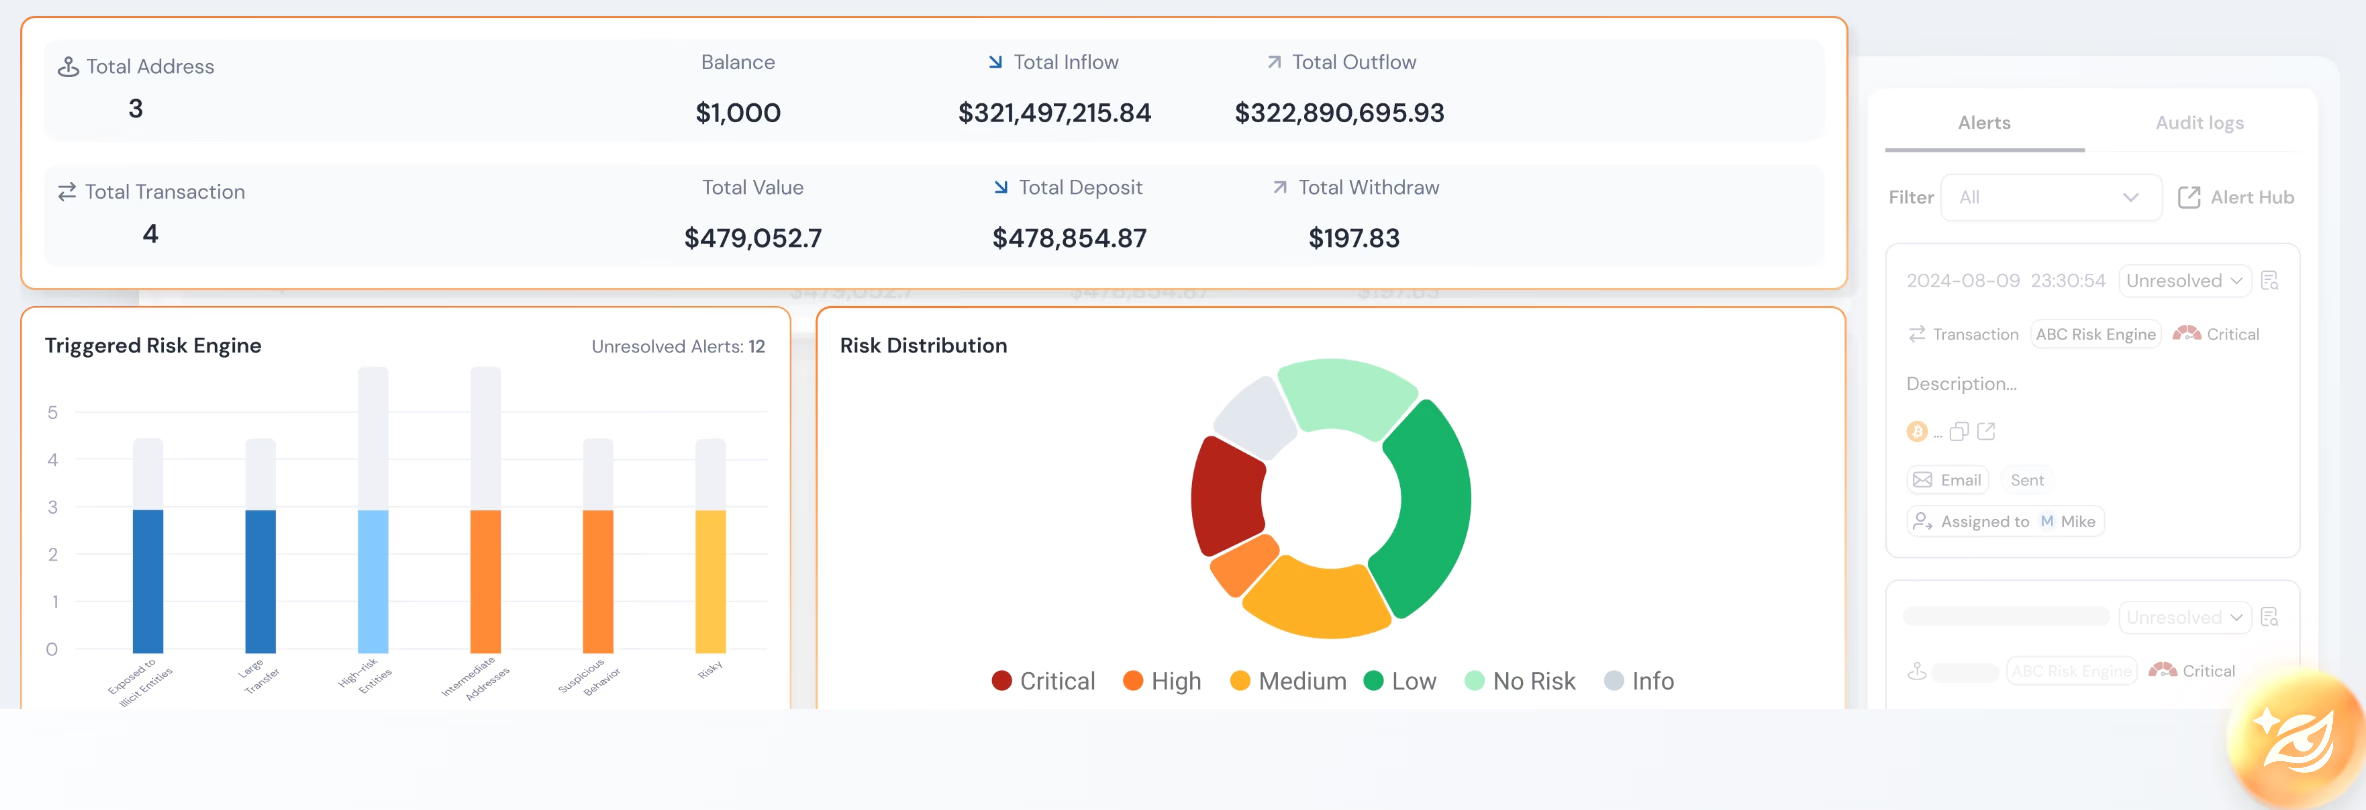
凍結是一個公開的鏈上事件,而這正是合規上的機會。因為黑名單變更與被凍結餘額在鏈上可見,合規平臺可以盯住它們,並把它們與更大的那幅風險圖景連起來。你不必等發行方來通知你。
Phalcon Compliance 把大規模地址標籤庫與資金路徑分析、行為識別結合起來,為鏈上地址打分,並把一個被凍結或高風險地址所連線的風險網路浮出來。這正是 Phalcon Compliance 在做的事。它依託一個超過 6 億個區塊鏈地址的標籤庫。它的風險引擎橫跨 17 類風險指標,從「受制裁」「詐騙」「混幣」到「FATF 高風險法域」與「FATF 灰名單法域」。
當一個被凍結的地址、或者與之相關的地址出現在你的交易流裡時,平臺會把這層關聯標出來,並展示把你的敞口與那次凍結連起來的那條路徑。這讓一次並非由你引發的黑名單事件,變成一個你可以在資金移動之前據以行動的風險訊號。它也讓你看得見二階敞口:一個從被列入黑名單的地址收過款的錢包,即便它自己從未被凍結,也帶著與那次凍結的關聯。
這在三個時刻最要緊:在你收款之前、在你把資金匯入資金庫之前,以及在你把它們發出去之前。每一次要問的都是同一個問題:這個地址,或者它碰過的任何一方,有沒有被凍結、或者與某張被凍結的網路有關聯?Phalcon Compliance 用鏈上證據回答這個問題,而不是等著發行方的通知。
接下來做什麼
如果你的業務持有、接受或結算穩定幣,凍結風險就是一項常設敞口,而不是一次性事件。把凍結與黑名單監控加進你的合規工作流,讓被凍結的地址、以及與之相連的錢包,在結算之前就浮出來。
從最要緊的那些地址開始:你收款的錢包、你持倉的資金池,以及你結算的對手方。然後像發行方自己那樣去盯住它們——對黑名單變更及其背後的網路保持鏈上可見性。
用 Phalcon Compliance 管理穩定幣凍結風險,並下載穩定幣凍結風險白皮書,獲取完整資料集與其背後的資金庫管理框架。
有兩篇文章把凍結這幅圖補齊:穩定幣錢包被凍結之後會發生什麼走一遍三階段響應,而發行方如何管理凍結與黑名單風險解釋每一次凍結背後的政策層。
要查一個具體地址,見如何查一個 USDT 地址,瞭解凍結狀態、資金來源與風險標籤。
關於穩定幣規則、凍結風險與支付反洗錢的完整圖景,請從穩定幣合規指南開始。