
50% 规则说了什么
规则是:如果被冻结人士直接或间接拥有某实体 50% 或以上的所有权,该实体也被视为被冻结,即使其名称从未出现在任何名单上。不发布指定,不作出公告。所有权计算会默默完成列名,因此它会让谨慎的团队也中招。相关指南汇集在OFAC 制裁专题。
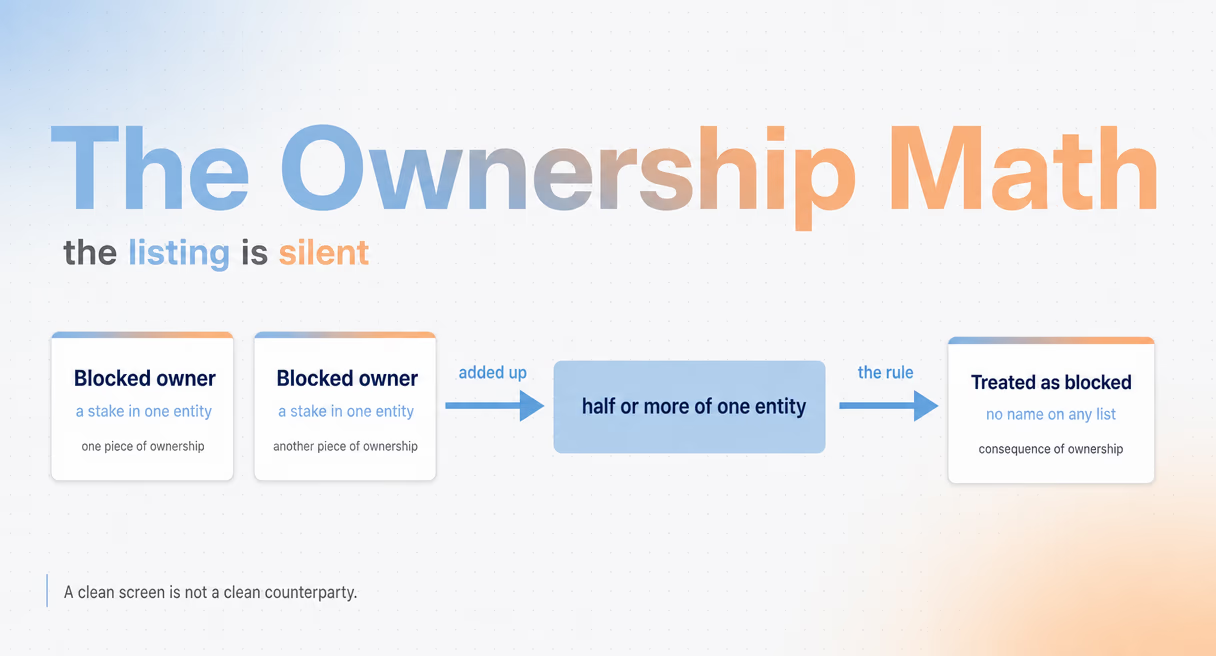
规则的依据来自 OFAC 自身指南:该机构的常见问题阐明了这一解释,框架在不同制裁计划中一致。被冻结人士的财产包括股权,因此当被冻结对象合计持有一家公司的多数权益时,在 OFAC 看来,该公司自身也成为被冻结财产。
规则中的三个词造成了最主要的影响。“合计”:持股相加,所以两名各持有 30% 的被冻结股东合计拥有 60%,越过界限,尽管单独任何一个都不会触发规则。“间接”:通过其他公司的所有权链也计入,因此被冻结人士拥有控股公司 80%,而控股公司拥有交易对手 70%,影响可以穿透。“或以上”:界限是 50%,而非 51%,恰好 50% 也已经达到门槛。
实际后果是,与未列名公司交易也属于与被冻结财产进行被禁止的交易,触及该公司的资产被冻结。“它们不在名单上”的抗辩不起作用,因为这条规则就是名单的阴影。
所有权如何累加:一个计算实例
所有权计算决定的制裁风险敞口比名称匹配更多。下面的例子由四名股东组成一家公司,分别以粗心和谨慎两种方式计算,展示一项未注意的持股如何将正常交易对手变成被冻结对象。
设想 A 公司,是你的交易所合作了一年的供应商,准入时筛查结果无异常。其所有权结构为:股东 B 持有 30%,股东 C 持有 30%,两个无关联投资者各持有 20%。B 和 C 单独都不是多数股东,A 的名称也没有出现在任何名单上。
现在加入改变一切的事实:B 和 C 都是被冻结人士。它们以自己的名字而非 A 的名字列名,所以对 A 公司的名称筛查没有理由发现它们。合计持股后,被冻结人士拥有 A 公司 60%。根据规则,A 公司整体属于被冻结财产,自 B 和 C 被指定后发生的每笔转账都越过了界限。
| 持有人 | 持股 | 是否被冻结? | 计入比例 |
|---|---|---|---|
| 股东 B | 30% | 是 | 30% |
| 股东 C | 30% | 是 | 30% |
| 投资者 D | 20% | 否 | 0% |
| 投资者 E | 20% | 否 | 0% |
| 被冻结持股合计 | 60%,超过门槛 |
所有权链的版本更隐蔽。假设 B 本身没有在名单上,但 B 的 80% 由被冻结人士拥有。根据规则,B 自身也被冻结,因此其完整的 30% 都计入,加上 C 的 30%,合计仍为 60%,再次越过界限,只是多了一层。股权并不沿链条相乘:达到门槛的实体按整体计入,FAQ 401确认了这一点。官方制裁名单搜索正是用于核查上层所有者名称的工具,每个所有者查询一次。
这个例子刻意抽象:对象以字母表示,因为要学习的是模式而非名称。每个实际运作的筛查计划迟早都会遇到其真实版本。
本文介绍所有权计算,OFAC 制裁专题说明其所依托的规则。
为什么无异常的筛查会漏掉它
名称筛查将眼前对象与名单比对。50% 规则位于下一层,即该对象由谁拥有,而名单并不公布规则产生的影子条目。因此,遗漏是结构性的,而非操作粗糙:工具回答的问题比风险提出的问题更窄。
看看失败如何发生。筛查使用 A 公司名称与 SDN 名单比对,并正确返回无异常,因为 A 不在名单上。被冻结对象是 B 和 C,位于 A 的股权表中,而这份文件从未包含在筛查输入里。OFAC 核查没有说谎,风险敞口也真实存在,这种组合日后便会变成执法故事。
缺口有明确形状,也提示了解法。名称筛查覆盖列名层;所有权核查覆盖影子层,而且使用不同输入:股东名册、登记申报、受益所有权数据,以及将 B 和 C 标明为所有者的文件。筛查名称却从不问名称背后由谁拥有的计划,存在一个大小恰好等于规则的漏洞。
时间进一步加深问题。B 和 C 可以在所有权核查后第二天被指定,而 A 自身文件完全不变,阴影就已经开启。因此规则要与重新筛查配合,而非取代它:所有权变化、指定发生,昨天无异常的答案悄悄过期。
规则如何改变你的筛查
规则为每个交易对手增加一个问题:谁拥有它,哪些所有者被冻结?实际操作是将所有权数据与名称一起作为输入,累加被冻结持有人的持股,并在名单或登记信息变化时重新运行整项核查。始终执行的小习惯能够关闭缺口。
第一个变化是输入。公司准入意味着收集所有者信息,而不只是名称和地址。第二个是计算:直接和间接的被冻结持股相加,达到 50% 或以上就按被冻结处理。第三个是持续重复,因为两层都会变化:指定发生时名单变化,登记变更时所有权变化。SDN 名单指南介绍驱动重新核查的更新节奏。
对数字货币团队而言,地址层面同样重要。交易对手钱包可能没有问题,但背后的公司处于被冻结的所有权链中,风险敞口跟随的是关系,而非地址历史。结合名称、所有权与地址的筛查,正是监管者询问控制措施能否看见间接风险时所描述的形式。
在工具层面,Phalcon Compliance 处理地址层,筛查钱包和交易,被制裁实体是其标记的风险类别之一。所有权数据仍由你负责收集记录,两者并行运行。地址筛查回答钱包触及了什么,所有权文件回答交易对手背后是谁,而 50% 规则只能在后者中被看见。套餐见 Phalcon Compliance 页面,专题地图从 OFAC 制裁专题开始。