
50% 規則說了什麼
規則是:如果被凍結人士直接或間接擁有某實體 50% 或以上的所有權,該實體也被視為被凍結,即使其名稱從未出現在任何名單上。不發佈指定,不作出公告。所有權計算會默默完成列名,因此它會讓謹慎的團隊也中招。相關指南匯集在OFAC 制裁專題。
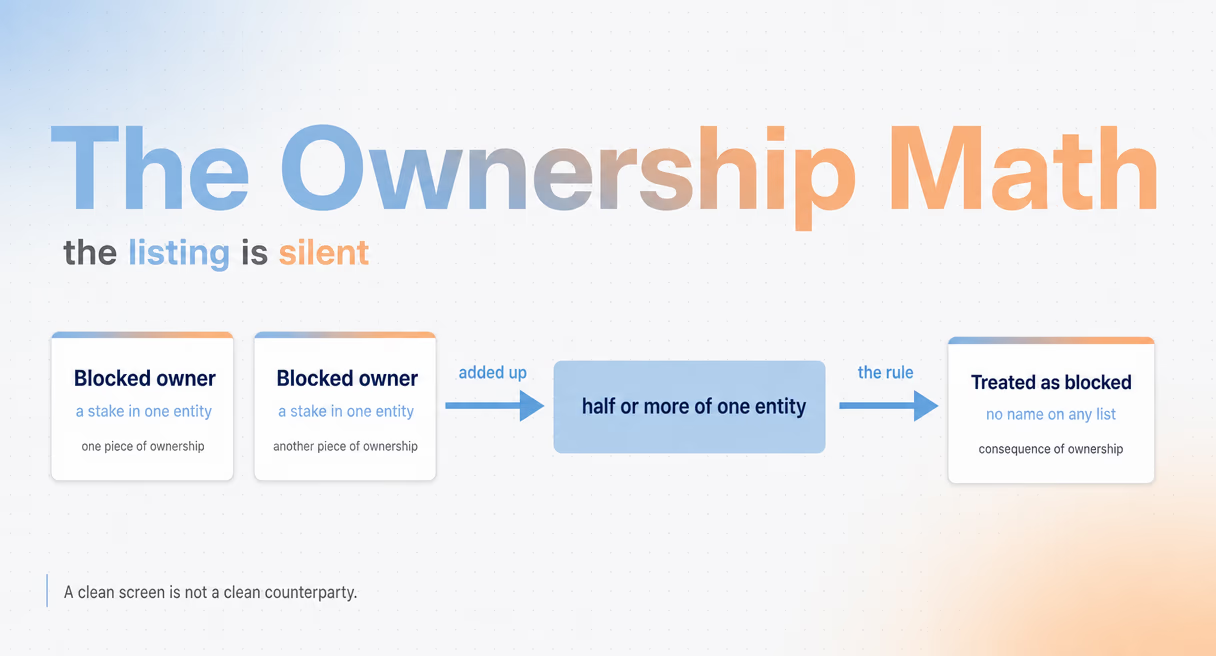
規則的依據來自 OFAC 自身指南:該機構的常見問題闡明瞭這一解釋,框架在不同制裁計劃中一致。被凍結人士的財產包括股權,因此當被凍結對象合計持有一家公司的多數權益時,在 OFAC 看來,該公司自身也成為被凍結財產。
規則中的三個詞造成了最主要的影響。“合計”:持股相加,所以兩名各持有 30% 的被凍結股東合計擁有 60%,越過界限,儘管單獨任何一個都不會觸發規則。“間接”:通過其他公司的所有權鏈也計入,因此被凍結人士擁有控股公司 80%,而控股公司擁有交易對手 70%,影響可以穿透。“或以上”:界限是 50%,而非 51%,恰好 50% 也已經達到門檻。
實際後果是,與未列名公司交易也屬於與被凍結財產進行被禁止的交易,觸及該公司的資產被凍結。“它們不在名單上”的抗辯不起作用,因為這條規則就是名單的陰影。
所有權如何累加:一個計算實例
所有權計算決定的制裁風險敞口比名稱匹配更多。下面的例子由四名股東組成一家公司,分別以粗心和謹慎兩種方式計算,展示一項未注意的持股如何將正常交易對手變成被凍結對象。
設想 A 公司,是你的交易所合作了一年的供應商,准入時篩查結果無異常。其所有權結構為:股東 B 持有 30%,股東 C 持有 30%,兩個無關聯投資者各持有 20%。B 和 C 單獨都不是多數股東,A 的名稱也沒有出現在任何名單上。
現在加入改變一切的事實:B 和 C 都是被凍結人士。它們以自己的名字而非 A 的名字列名,所以對 A 公司的名稱篩查沒有理由發現它們。合計持股後,被凍結人士擁有 A 公司 60%。根據規則,A 公司整體屬於被凍結財產,自 B 和 C 被指定後發生的每筆轉帳都越過了界限。
| 持有人 | 持股 | 是否被凍結? | 計入比例 |
|---|---|---|---|
| 股東 B | 30% | 是 | 30% |
| 股東 C | 30% | 是 | 30% |
| 投資者 D | 20% | 否 | 0% |
| 投資者 E | 20% | 否 | 0% |
| 被凍結持股合計 | 60%,超過門檻 |
所有權鏈的版本更隱蔽。假設 B 本身沒有在名單上,但 B 的 80% 由被凍結人士擁有。根據規則,B 自身也被凍結,因此其完整的 30% 都計入,加上 C 的 30%,合計仍為 60%,再次越過界限,只是多了一層。股權並不沿鏈條相乘:達到門檻的實體按整體計入,FAQ 401確認了這一點。官方制裁名單搜尋正是用於核查上層所有者名稱的工具,每個所有者查詢一次。
這個例子刻意抽象:對象以字母表示,因為要學習的是模式而非名稱。每個實際運作的篩查計劃遲早都會遇到其真實版本。
本文介紹所有權計算,OFAC 制裁專題說明其所依託的規則。
為什麼無異常的篩查會漏掉它
名稱篩查將眼前對象與名單比對。50% 規則位於下一層,即該對象由誰擁有,而名單並不公佈規則產生的影子條目。因此,遺漏是結構性的,而非操作粗糙:工具回答的問題比風險提出的問題更窄。
看看失敗如何發生。篩查使用 A 公司名稱與 SDN 名單比對,並正確返回無異常,因為 A 不在名單上。被凍結對象是 B 和 C,位於 A 的股權表中,而這份文件從未包含在篩查輸入裡。OFAC 核查沒有說謊,風險敞口也真實存在,這種組合日後便會變成執法故事。
缺口有明確形狀,也提示瞭解法。名稱篩查覆蓋列名層;所有權核查覆蓋影子層,而且使用不同輸入:股東名冊、登記申報、受益所有權資料,以及將 B 和 C 標明為所有者的文件。篩查名稱卻從不問名稱背後由誰擁有的計劃,存在一個大小恰好等於規則的漏洞。
時間進一步加深問題。B 和 C 可以在所有權核查後第二天被指定,而 A 自身文件完全不變,陰影就已經開啟。因此規則要與重新篩查配合,而非取代它:所有權變化、指定發生,昨天無異常的答案悄悄過期。
規則如何改變你的篩查
規則為每個交易對手增加一個問題:誰擁有它,哪些所有者被凍結?實際操作是將所有權資料與名稱一起作為輸入,累加被凍結持有人的持股,並在名單或登記資訊變化時重新執行整項核查。始終執行的小習慣能夠關閉缺口。
第一個變化是輸入。公司准入意味著收集所有者資訊,而不只是名稱和地址。第二個是計算:直接和間接的被凍結持股相加,達到 50% 或以上就按被凍結處理。第三個是持續重複,因為兩層都會變化:指定發生時名單變化,登記變更時所有權變化。SDN 名單指南介紹驅動重新核查的更新節奏。
對數字貨幣團隊而言,地址層面同樣重要。交易對手錢包可能沒有問題,但背後的公司處於被凍結的所有權鏈中,風險敞口跟隨的是關係,而非地址歷史。結合名稱、所有權與地址的篩查,正是監管者詢問控制措施能否看見間接風險時所描述的形式。
在工具層面,Phalcon Compliance 處理地址層,篩查錢包和交易,被制裁實體是其標記的風險類別之一。所有權資料仍由你負責收集記錄,兩者並行執行。地址篩查回答錢包觸及了什麼,所有權文件回答交易對手背後是誰,而 50% 規則只能在後者中被看見。套餐見 Phalcon Compliance 頁面,專題地圖從 OFAC 制裁專題開始。