

一笔被标记的存款于凌晨02:00到账。在抵达平台钱包之前,它经过了三次跳转。入职时的身份核查已经通过。问题不再是客户自称是谁,而是该机构是否建立了一套能够识别此类资金流动、记录在案并进行上报的系统。这套系统就是反洗钱。AML是这套程序,而非犯罪本身。
什么是反洗钱(AML)?
刚入行的合规官员常常混淆两个听起来相似的术语。洗钱是犯罪行为,它通过放置、分层和整合将非法资金转移,直至掩盖其来源。反洗钱是对此的应对措施,是机构为检测、阻断和举报这一犯罪行为而建立的一套政策、控制措施、人员配置和报告义务。
AML并非单一工具,而是一个基于风险的项目,将身份核查、交易筛查、记录保存和审计整合为一项合规义务。监管机构不会问一家公司是否购买了某款软件,而是会问该项目是否有效运行。基于风险的方法是这一项目的核心支柱,它将更严格的审查指向风险较高的客户、产品和资金流动,使公司将合规预算集中用于真正存在风险敞口的地方,而非平均分配至每个账户。关于洗钱行为本身的定义,请参阅我们的什么是洗钱指南。本文重点介绍与之对抗的系统。
AML项目的五大支柱
AML项目建立在FinCEN《银行保密法》规则所规定的五大支柱之上:内部政策与控制、指定合规官员、持续培训、独立审计,以及基于风险的客户尽职调查。每个支柱代表一项职能,而非一种工具。五大支柱共同定义了受监管机构必须运行的最低合规项目。
四大核心支柱源自FinCEN针对受监管机构的BSA AML项目规则——例如,适用于货币服务企业的31 CFR 1022.210,以及适用于银行的31 CFR 1020.210。第五大支柱——基于风险的客户尽职调查——由FinCEN于2018年根据31 CFR 1010.230发布的CDD规则增设。每个支柱均代表机构必须履行的职能,而非必须购买的产品。
-
内部政策、程序和控制。公司制定规则,规范其筛查、上报和记录的方式。在加密领域,控制层以地址筛查和交易监控的形式落地于链上,钱包和转账是受政策约束的对象。
-
指定合规官员。由一名负有责任的负责人运行该项目、提交报告并接受监管机构的问询。这一头衔代表一种职责,而非一个岗位。
-
持续员工培训。员工须了解公司的风险状况、典型模式和上报路径。由于威胁不断演变,培训须持续进行。
-
独立审计或测试。由不向被审计职能部门汇报的第三方测试项目是否有效运行。独立性是防止自我评分的保障。
-
基于风险的客户尽职调查。公司核验客户身份,对高风险情形实施强化尽职调查,并对合作关系进行持续监控。这一支柱包含两个子层:身份层是机构自身的KYC;持续监控层则在入职后持续关注新出现的风险。
第五支柱是框架与链上世界的交汇点。身份核查只执行一次,而监控则贯穿整个合作关系的生命周期。任何一个支柱的缺失都会导致项目失效:没有审计,无人核查控制措施;没有培训,员工会忽视风险信号;没有合规官员,无人负责处理发现的问题。各支柱相互依存,缺一不可。关于将上述职责映射至虚拟资产服务提供商的国际标准,请参阅FATF虚拟资产指南。关于确立五大支柱的美国规则,请参阅FinCEN关于洗钱的说明。
| 支柱 | 职能 | 加密部署 | BlockSec角色 |
|---|---|---|---|
| 1 | 内部政策、程序和控制 | 以地址筛查+交易监控的形式落地于链上 | 筛查与监控层 |
| 2 | 指定合规官员 | 负有责任的负责人;职能不变 | 机构 |
| 3 | 持续培训 | 持续进行;威胁不断演变 | 机构 |
| 4 | 独立审计 | 测试链上控制措施是否有效 | 机构 |
| 5 | 基于风险的CDD | 拆分为身份核查(一次性)+持续监控(连续性) | 机构负责身份核查;Phalcon Compliance负责持续监控(KYA + KYT) |
为何加密AML更具挑战性,以及监控的定位
三大结构性差距使五大支柱在链上的运行比在传统金融领域更为困难。
第一是时间。区块链在数秒内完成结算。在最终确认后才运行的控制措施已无操作窗口。第一支柱的控制措施和第五支柱的监控必须在转账发生的瞬间运行,而非在夜间批处理中执行。
第二是覆盖范围。资金可跨链、跨桥接协议和混币器进行跳转。一个仅追踪第一跳的图谱会遗漏分层环节。第一支柱的控制措施需要一个能够跨链追踪资金流向的追踪工具,而不局限于单一账本。
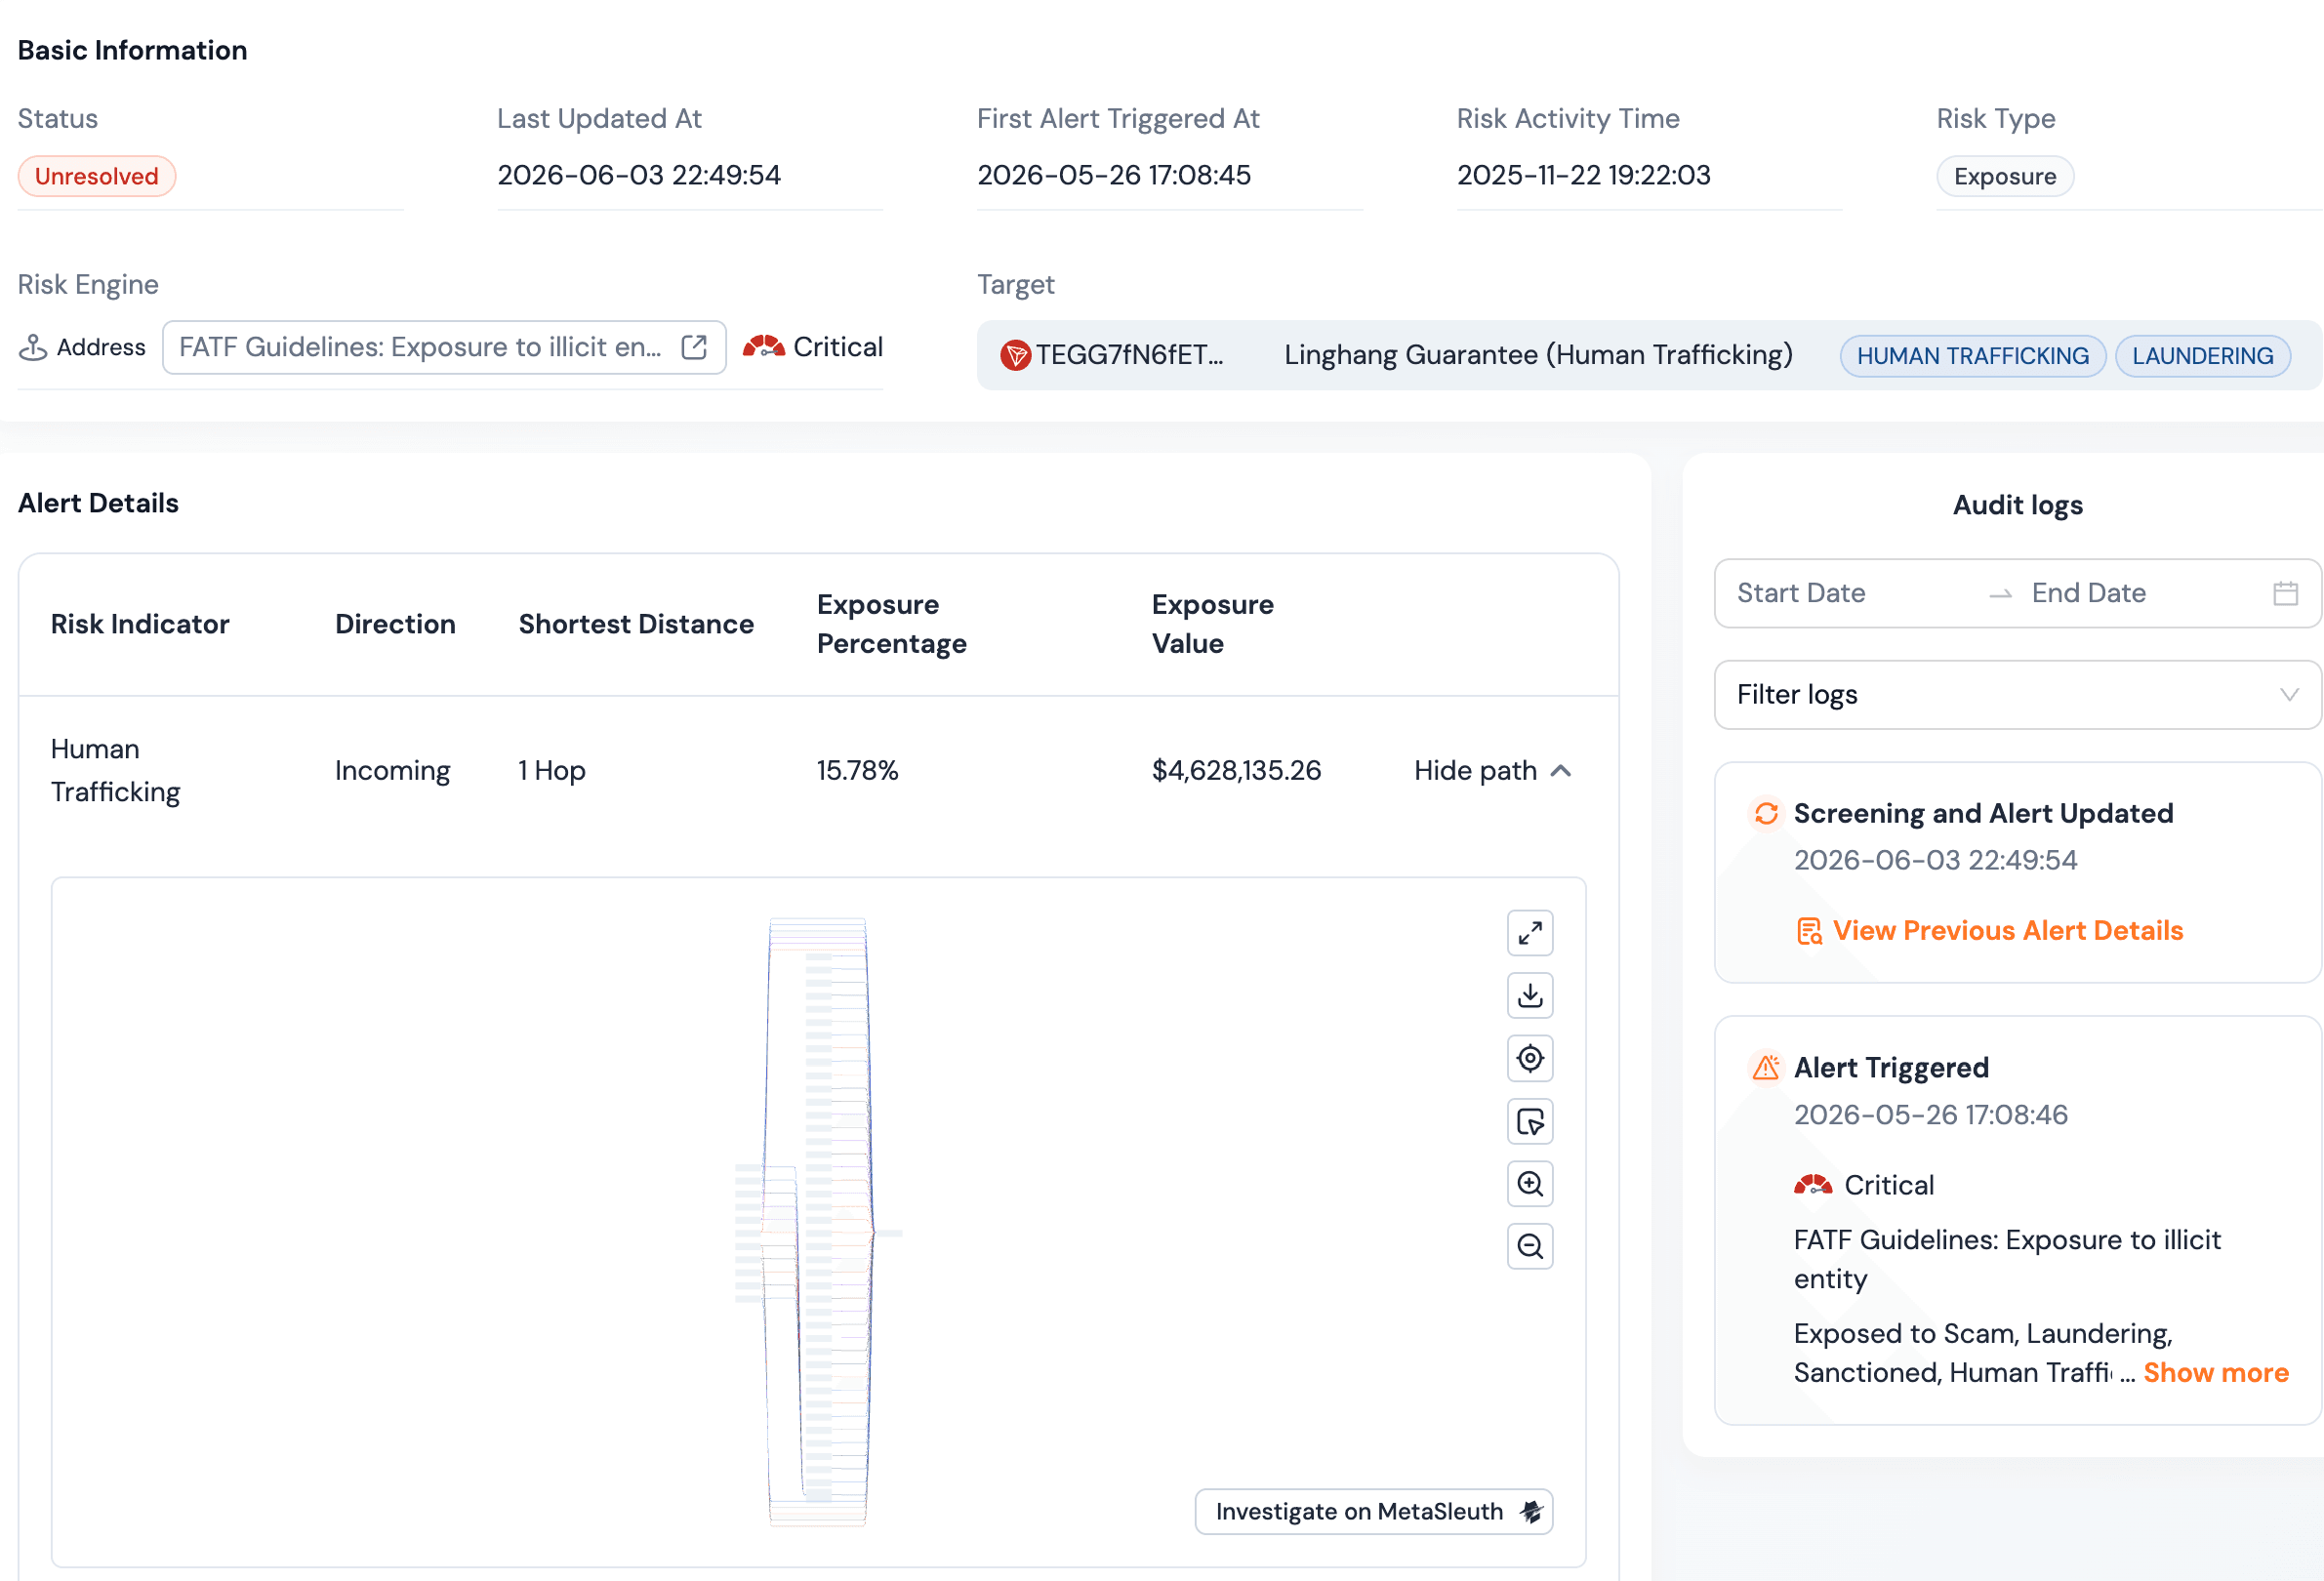
第三是身份。一个实体持有多个地址,一个地址也可能对应多个实体。身份层与链上层相互解耦。仅读取身份文件的控制措施无法追踪资金流动。
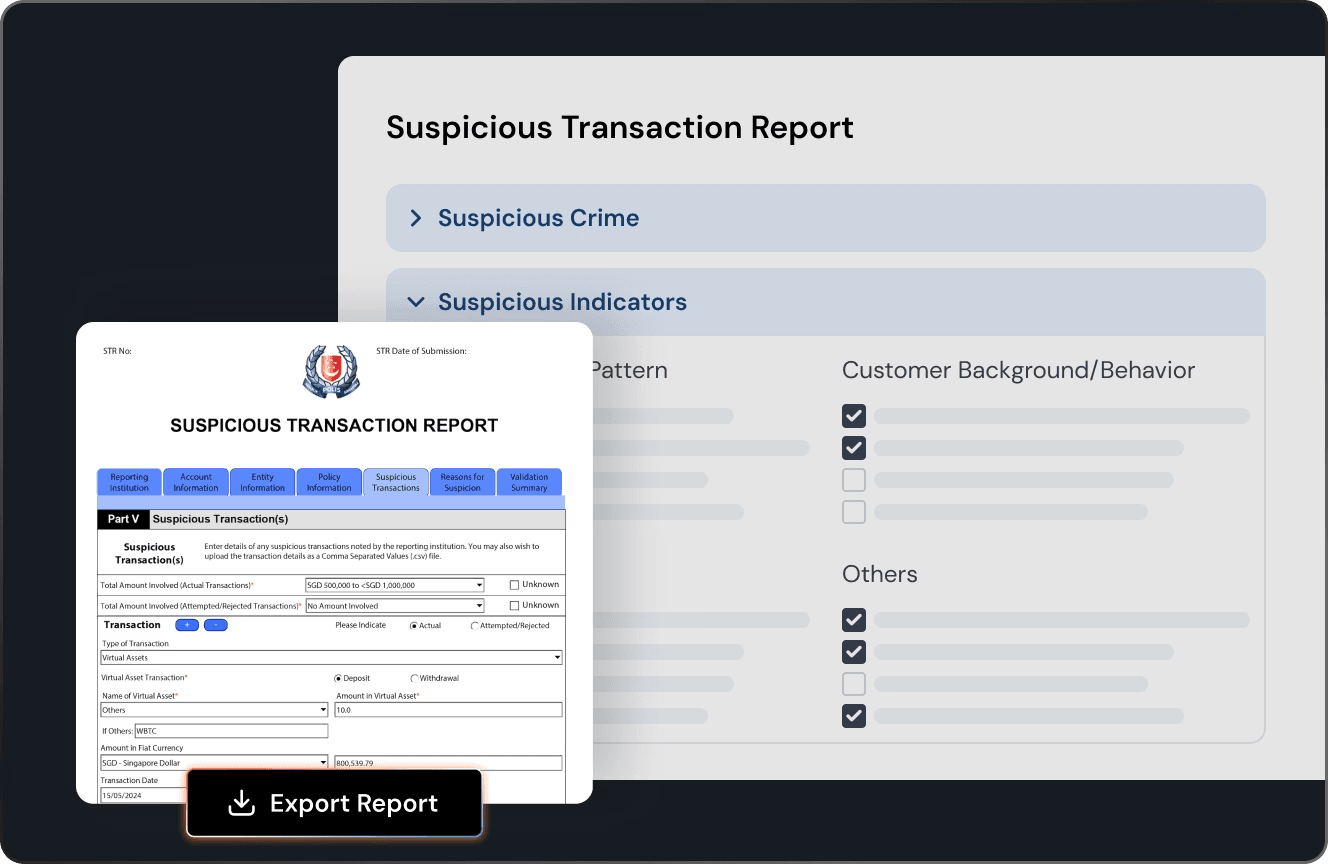
Phalcon Compliance在此技术栈中覆盖监控和筛查支柱。KYA(了解您的地址)依托包含超过6亿个已标记地址的数据库,以及17项风险指标(包括受制裁、混币和FATF高风险司法管辖区)对钱包风险进行筛查。KYT(了解您的交易)对每笔转账进行实时监控,以无限跳数跨链追踪资金,并通过与FATF默认引擎对齐的行为规则标记分层模式。当一笔转账被确认为可疑交易时,平台将导出与主要监管司法管辖区对齐的可疑交易报告,并使用特定地区的模板供直接提交。
Phalcon Compliance未覆盖的范围同样有明确界定。它不执行第五支柱客户尽职调查中的身份验证环节,不运行第四支柱的独立审计,也不提供第三支柱的培训。这些职责仍由机构自行承担。Phalcon Compliance是为整个项目提供数据支撑的筛查与监控层。如需了解完整平台,请参阅加密AML合规平台。
落实五大支柱
了解五大支柱是起点,运行五大支柱才是核心工作。机构负责政策、官员、培训和审计。链上监控与筛查层是加密合规团队最常需要专用工具的地方,因为第一支柱和第五支柱在转账发生时与链上世界交汇。
常见问题
AML与洗钱是同一回事吗?
不是。洗钱是掩盖非法资金来源的犯罪行为。AML是机构为检测、阻断和举报该犯罪行为而建立的合规项目。
五大支柱仅适用于银行吗?
不是。BSA AML项目规则适用于一系列受监管的金融机构。根据FATF第15项建议,虚拟资产服务提供商承担同等义务。五大支柱是项目的框架骨架。
第五支柱的CDD与KYT有何关联?
CDD包含两个子层:身份验证和持续监控。KYT是持续监控子层的链上实现,它筛查的是转账和地址,而非身份信息。
独立审计应多久进行一次?
频率基于风险确定,没有固定的法定间隔。具有约束力的规则是独立性:审计方不得向被审查职能部门汇报。
对于希望了解监控支柱在实际工作流程中如何部署的读者,我们的区块链法律合规指南将从该框架延伸至操作层面的具体实践。在平台登录页面输入一个地址,即可了解KYA风险评分的生成方式。



