
人工篩查何時失靈
人工篩查失靈有三個原因,而且它們往往同時出現。一是量不斷攀升,複製貼上跟不上。二是審核佇列積壓,使用者等待期間提現隨之變慢。三是核查一旦結束,就再沒有人盯著那個地址,三週後發生的風險變化無人察覺。自動化可以一次性解決這三個問題。
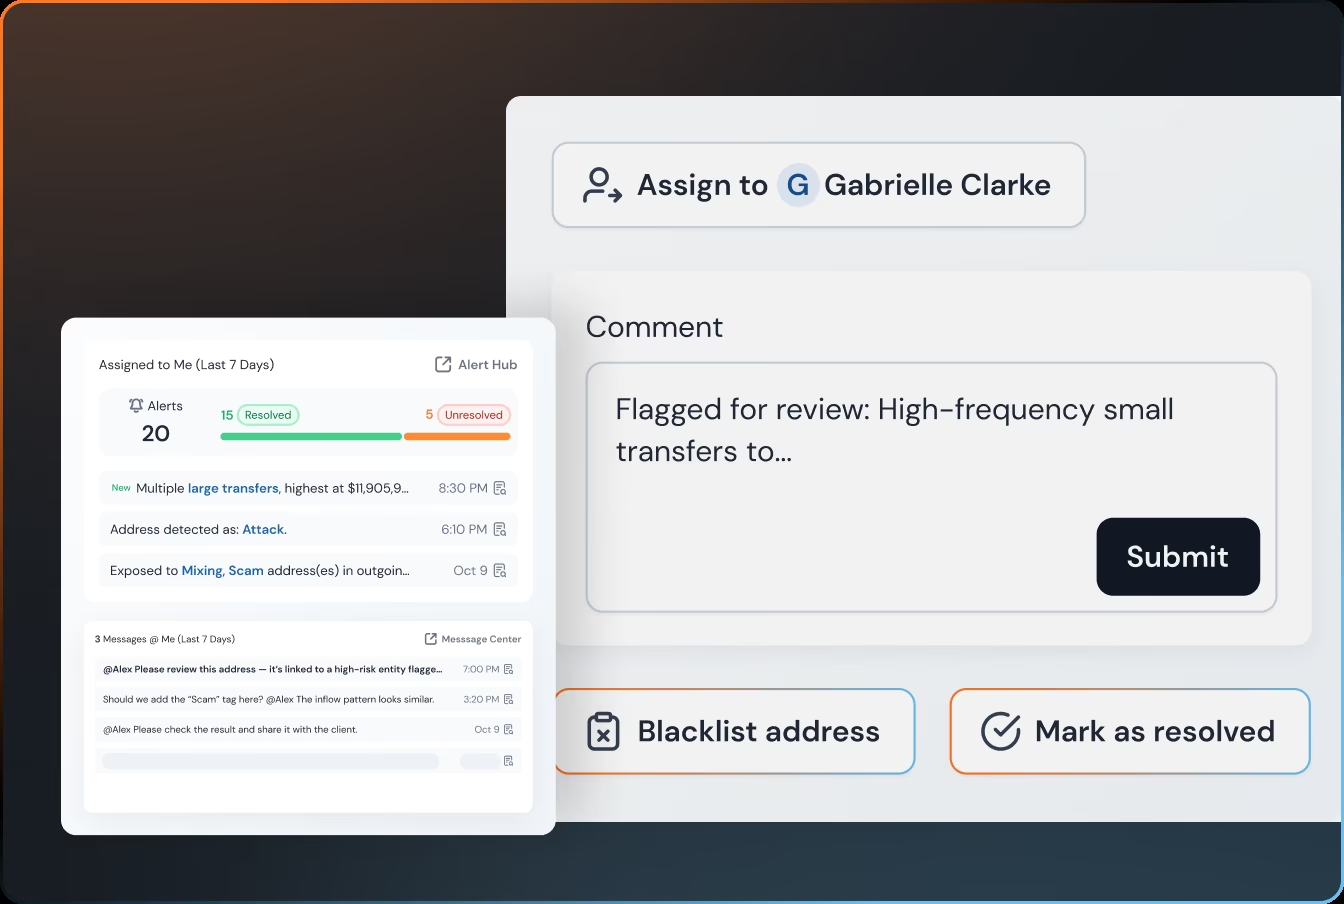
第一重壓力純粹來自數量。充值與提現請求成批到來,一個人逐條處理,就成了整條流程中最慢的一環。第二重壓力來自佇列本身。地址每多等一分鐘審核,使用者就多等一分鐘拿到錢,合規開始顯得像是產品的對立面。第三重壓力來自時間。人工核查做完就結束了,不會有任何部分持續執行。
金融行動特別工作組(FATF)要求將持續監控作為風險為本方法的一部分,而不只是在入口處核查一次。制裁名單也按自己的節奏更新,OFAC 近期動態頁面對此展示得一清二楚:無論有沒有人在看,某個地址都可能在任何一天早上被列入名單。這兩點正是把篩查接入你的系統、而不是留在瀏覽器標籤頁裡的核心理由。
自動化改變的是核查所在的位置。嵌在流程裡的核查,無論有沒有人記得都會執行,對第一萬個地址和第一個地址採用同樣的標準,並且無需提醒就會記下它看到的內容。最後這一點,也就是記錄,讓審計從一個專案變成一次查詢。
| 維度 | 人工篩查 | 自動化流程 |
|---|---|---|
| 核查所在位置 | 一個需要有人記得開啟的瀏覽器標籤頁 | 嵌在你的充值與提現流程中 |
| 大量處理時的一致性 | 取決於由誰處理、在什麼時間處理 | 每個地址都採用同一標準 |
| 批准後的持續監控 | 核查結束即終止 | 由 Webhook 推送風險等級變化 |
| 記錄 | 審計要求時再補做 | 由流程在執行中自動寫入 |
該切換的訊號很簡單:每天都要做、一天也不能跳過的核查,要求每項決策都有記錄的審計,以及團隊只是名義上在履行的監控義務。
通過 API 批次篩查
API 把一次性核查變成流程中的一個步驟。請求發往基礎地址 https://api.blocksec.com,路徑字首為 /phalcon/compliance/v2/,使用在「System」→「API」→「Generate Key」下生成的 API 金鑰進行認證。篩查請求的限額為每個金鑰每分鐘 50 次,其他呼叫為每秒 10 次,成功以 code=0 表示。
四個篩查介面承擔主要工作:/address/screen 用於單個地址,/addresses/screen 用於批次地址,/transaction/screen 用於單筆交易,/transactions/screen 用於批次交易。單個與批次兩種形式意味著,無論是一次性的人工場景,還是一萬條的夜間任務,你的流程都可以呼叫同一個工具。
圍繞這些介面,常規的流程規範依然適用。把速率限制當作設計輸入,而不是意外:讓批次排隊,觸及上限時退避,並為失敗的呼叫保留重試路徑。在做決策的那一刻(充值或提現時)進行篩查,並把結果與其所屬的交易一起儲存,讓兩者始終保持一致。
金鑰按專案管理。完整的請求與響應細節(逐個欄位)見官方 API 文件,本頁只停留在工作流層面,不再重複這些內容。
有一個規劃層面的事實需要在這裡說明,因為它會影響你的時間表:API 僅在 Scale 與 Enterprise 套餐中提供,並非所有套餐都包含。如果你的上線計劃預設可以使用 API,請先確認套餐。這是一道實打實的門檻,而不是走過場,最好在第一週就面對它,而不是拖到第六週。
讓 Webhook 盯住變化
Webhook 負責持續監控這一半的工作。你註冊一個端點,服務會向它推送兩類訊息:類型 1 的 notification 訊息,承載風險引擎告警;類型 2 的 monitorEvent 訊息,承載 Monitor 事件。後者正是告訴你「某個已批准的錢包發生了變化」的訊息。
對合規工作流最重要的事件是風險等級變化:Risk Level Increased 與 Risk Level Decreased。每條事件都帶有 prevLevel 和 newLevel,讓你的系統能看出等級的跳變,同時附帶該地址的 Risk Timeline。一個在准入時篩查結果乾淨、之後卻接觸了受制裁資金的錢包,恰好會產生這一事件。這也是使用者一再追問的那個問題在系統層面的答案:乾淨的錢包會變成有風險的錢包嗎?會,而這就是它發生時的樣子。
有一個欄位名值得特別提醒,因為它看起來像拼寫錯誤,但並不是:targetIdentifiter 在官方載荷中就是這樣拼寫的。請按文件中的寫法原樣複製,連同那個看似錯位的字母,否則你的整合會以一種要花一下午才能查出來的方式失敗。
投遞並不止於你的伺服器。同樣的告警會分發到 7 個通知渠道,包括 Telegram、電子郵件和 Lark。需要採取行動的人可以在他們平時所在的地方收到通知,而不必依賴一個凌晨 2 點沒人看的儀表盤。
在配置渠道的同時明確責任歸屬。發給所有人的告警,就是沒有人負責的告警。每個渠道都應對應一個人或一個輪值表,並寫明規則:風險等級變化必須在多長時間內被接手,以及第一步響應是什麼。
自動化最終帶來什麼
一旦篩查在流程中執行,有三件事會各就其位。每筆充值在被接受之前都會經過核查,因此決策有據可依。每個已批准的錢包都持續受到監控,因此風險變化會自動浮現。每次核查都會留下記錄,因此審計變成了檢索,而不再是重建。
在能力層面,它正是為這種工作形態而構建的:篩查響應時間低於 100 毫秒,風險評分由 200 多個風險訊號共同支撐(據 BlockSec)。定價從免費層級起步,之後可按需購買額度包,或隨著工作量增長選擇月度訂閱。
需要坦誠說明的邊界是:自動化擴大了覆蓋範圍、提升了速度,但並不會讓風險消失。一套執行迅速、記錄完備的錯誤策略,仍然是錯誤策略。本頁前文提到的速率限制和套餐門檻就是實際的邊界。在邊界之內工作,觸及邊界時再擴容,並定期重新審視策略本身,而不是隻在出問題時才回頭看。
關於這一切背後的概念層,即標籤和訊號究竟是什麼、評分如何構建,請閱讀什麼是數字貨幣合規中的地址篩查?。整個主題的全貌,從首次核查到持續監控再到記錄留存,請見錢包篩查中心。