
人工筛查何时失灵
人工筛查失灵有三个原因,而且它们往往同时出现。一是量不断攀升,复制粘贴跟不上。二是审核队列积压,用户等待期间提现随之变慢。三是核查一旦结束,就再没有人盯着那个地址,三周后发生的风险变化无人察觉。自动化可以一次性解决这三个问题。
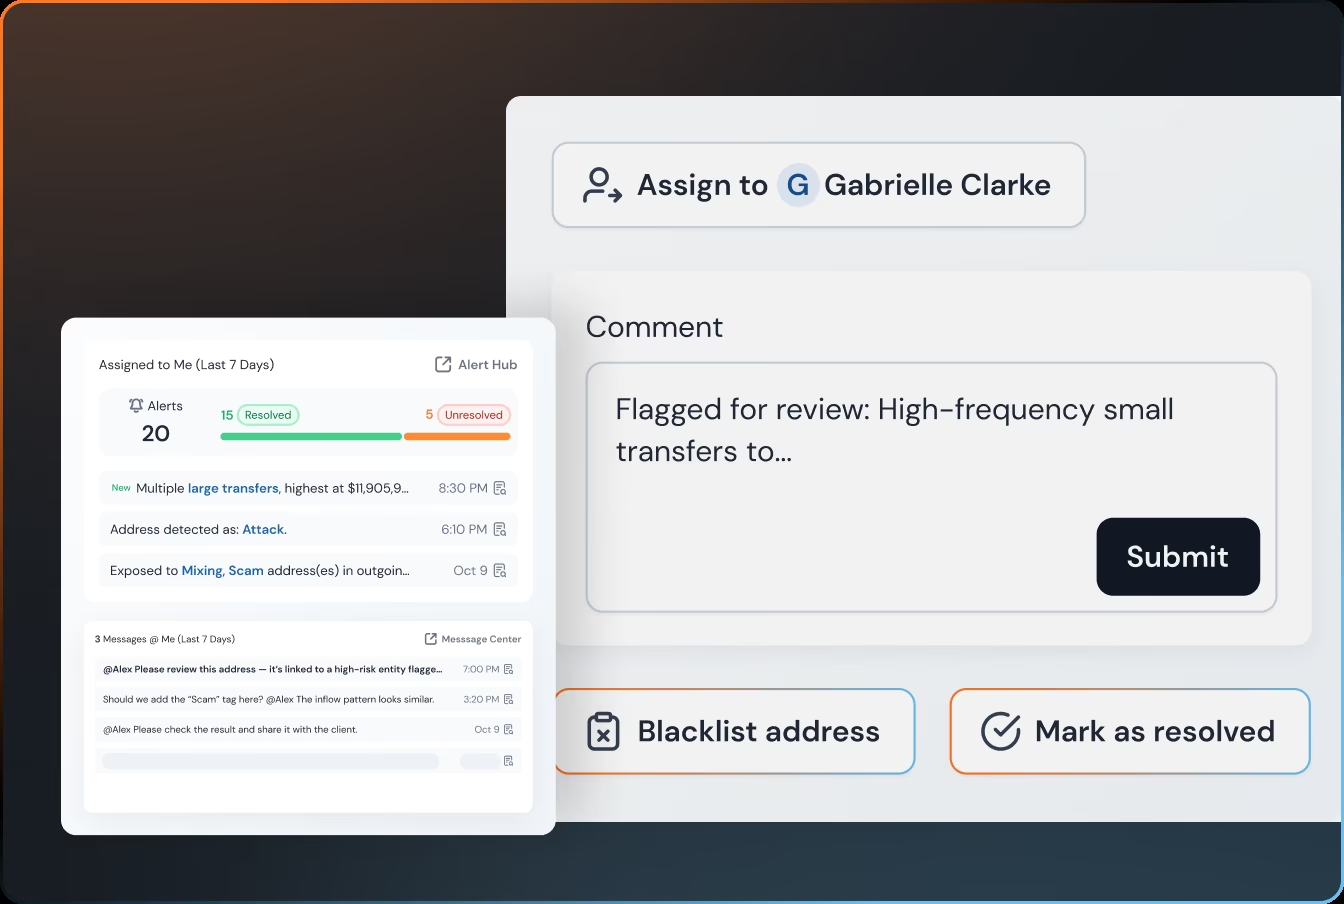
第一重压力纯粹来自数量。充值与提现请求成批到来,一个人逐条处理,就成了整条流程中最慢的一环。第二重压力来自队列本身。地址每多等一分钟审核,用户就多等一分钟拿到钱,合规开始显得像是产品的对立面。第三重压力来自时间。人工核查做完就结束了,不会有任何部分持续运行。
金融行动特别工作组(FATF)要求将持续监控作为风险为本方法的一部分,而不只是在入口处核查一次。制裁名单也按自己的节奏更新,OFAC 近期动态页面对此展示得一清二楚:无论有没有人在看,某个地址都可能在任何一天早上被列入名单。这两点正是把筛查接入你的系统、而不是留在浏览器标签页里的核心理由。
自动化改变的是核查所在的位置。嵌在流程里的核查,无论有没有人记得都会运行,对第一万个地址和第一个地址采用同样的标准,并且无需提醒就会记下它看到的内容。最后这一点,也就是记录,让审计从一个项目变成一次查询。
| 维度 | 人工筛查 | 自动化流程 |
|---|---|---|
| 核查所在位置 | 一个需要有人记得打开的浏览器标签页 | 嵌在你的充值与提现流程中 |
| 大量处理时的一致性 | 取决于由谁处理、在什么时间处理 | 每个地址都采用同一标准 |
| 批准后的持续监控 | 核查结束即终止 | 由 Webhook 推送风险等级变化 |
| 记录 | 审计要求时再补做 | 由流程在运行中自动写入 |
该切换的信号很简单:每天都要做、一天也不能跳过的核查,要求每项决策都有记录的审计,以及团队只是名义上在履行的监控义务。
通过 API 批量筛查
API 把一次性核查变成流程中的一个步骤。请求发往基础地址 https://api.blocksec.com,路径前缀为 /phalcon/compliance/v2/,使用在「System」→「API」→「Generate Key」下生成的 API 密钥进行认证。筛查请求的限额为每个密钥每分钟 50 次,其他调用为每秒 10 次,成功以 code=0 表示。
四个筛查接口承担主要工作:/address/screen 用于单个地址,/addresses/screen 用于批量地址,/transaction/screen 用于单笔交易,/transactions/screen 用于批量交易。单个与批量两种形式意味着,无论是一次性的人工场景,还是一万条的夜间任务,你的流程都可以调用同一个工具。
围绕这些接口,常规的流程规范依然适用。把速率限制当作设计输入,而不是意外:让批次排队,触及上限时退避,并为失败的调用保留重试路径。在做决策的那一刻(充值或提现时)进行筛查,并把结果与其所属的交易一起存储,让两者始终保持一致。
密钥按项目管理。完整的请求与响应细节(逐个字段)见官方 API 文档,本页只停留在工作流层面,不再重复这些内容。
有一个规划层面的事实需要在这里说明,因为它会影响你的时间表:API 仅在 Scale 与 Enterprise 套餐中提供,并非所有套餐都包含。如果你的上线计划默认可以使用 API,请先确认套餐。这是一道实打实的门槛,而不是走过场,最好在第一周就面对它,而不是拖到第六周。
让 Webhook 盯住变化
Webhook 负责持续监控这一半的工作。你注册一个端点,服务会向它推送两类消息:类型 1 的 notification 消息,承载风险引擎告警;类型 2 的 monitorEvent 消息,承载 Monitor 事件。后者正是告诉你「某个已批准的钱包发生了变化」的消息。
对合规工作流最重要的事件是风险等级变化:Risk Level Increased 与 Risk Level Decreased。每条事件都带有 prevLevel 和 newLevel,让你的系统能看出等级的跳变,同时附带该地址的 Risk Timeline。一个在准入时筛查结果干净、之后却接触了受制裁资金的钱包,恰好会产生这一事件。这也是用户一再追问的那个问题在系统层面的答案:干净的钱包会变成有风险的钱包吗?会,而这就是它发生时的样子。
有一个字段名值得特别提醒,因为它看起来像拼写错误,但并不是:targetIdentifiter 在官方载荷中就是这样拼写的。请按文档中的写法原样复制,连同那个看似错位的字母,否则你的集成会以一种要花一下午才能查出来的方式失败。
投递并不止于你的服务器。同样的告警会分发到 7 个通知渠道,包括 Telegram、电子邮件和 Lark。需要采取行动的人可以在他们平时所在的地方收到通知,而不必依赖一个凌晨 2 点没人看的仪表盘。
在配置渠道的同时明确责任归属。发给所有人的告警,就是没有人负责的告警。每个渠道都应对应一个人或一个轮值表,并写明规则:风险等级变化必须在多长时间内被接手,以及第一步响应是什么。
自动化最终带来什么
一旦筛查在流程中运行,有三件事会各就其位。每笔充值在被接受之前都会经过核查,因此决策有据可依。每个已批准的钱包都持续受到监控,因此风险变化会自动浮现。每次核查都会留下记录,因此审计变成了检索,而不再是重建。
在能力层面,它正是为这种工作形态而构建的:筛查响应时间低于 100 毫秒,风险评分由 200 多个风险信号共同支撑(据 BlockSec)。定价从免费层级起步,之后可按需购买额度包,或随着工作量增长选择月度订阅。
需要坦诚说明的边界是:自动化扩大了覆盖范围、提升了速度,但并不会让风险消失。一套执行迅速、记录完备的错误策略,仍然是错误策略。本页前文提到的速率限制和套餐门槛就是实际的边界。在边界之内工作,触及边界时再扩容,并定期重新审视策略本身,而不是只在出问题时才回头看。
关于这一切背后的概念层,即标签和信号究竟是什么、评分如何构建,请阅读什么是数字货币合规中的地址筛查?。整个主题的全貌,从首次核查到持续监控再到记录留存,请见钱包筛查中心。