
简短的回答:实时监控补上的是响应空窗
盗窃发生之后,决定结果的问题是「钱现在在哪」,而不是「被拿走了什么」。回溯式复盘是在资金已经沉进混币器、跨链桥或交易所之后,才把路径重建出来。实时监控把这个顺序倒了过来。它在被盗地址一动的那一刻就盯住它,于是响应团队是在资金还在动的时候采取行动。
这两种做法之间的差别,就是响应空窗。当跟踪是回溯式的,从盗窃发生到拿到第一幅可执行图景之间的空窗,可以从几小时拉长到几天。等路径清楚了,钱已经没了。当跟踪是持续的,空窗就压缩到「下一跳出现所需的时间」。实时监控的价值在于它彻底去掉了「等下一笔交易」这件事,而不在于它让分析师变快了。
这一点对承接一起盗窃的两类人最要紧。一个 DeFi 协议团队需要暂停合约或者联系交易所。一位执法调查人员需要一个当前的地址放进冻结请求里。在美国,报送那一侧走的是 FinCEN。两类人行动所依据的是同一个问题。钱现在在哪?一幅历史图景回答的是一个已经不重要的问题。
被盗资金为什么走得快
被盗资金走得快,是因为攻击者在抢时间,要赶在冻结或者拦截落下之前把所得兑换、跨链或者混掉。小偷知道,资金留在盗窃地址里的每一秒,都是交易所、协议或者执法机关可以动手的一秒。所以钱不会停着。
这套逃逸序列是机械的。攻击者先把被盗资产换成流动性好的基础代币,再把它跨链搬走。接着拆到十来个全新的地址上。最后把这些批次混掉,或者送进身份核验薄弱或干脆没有的交易所。每一跳都在资金与其来源之间加上距离。同时也缩短了跟踪方可以行动的时间。
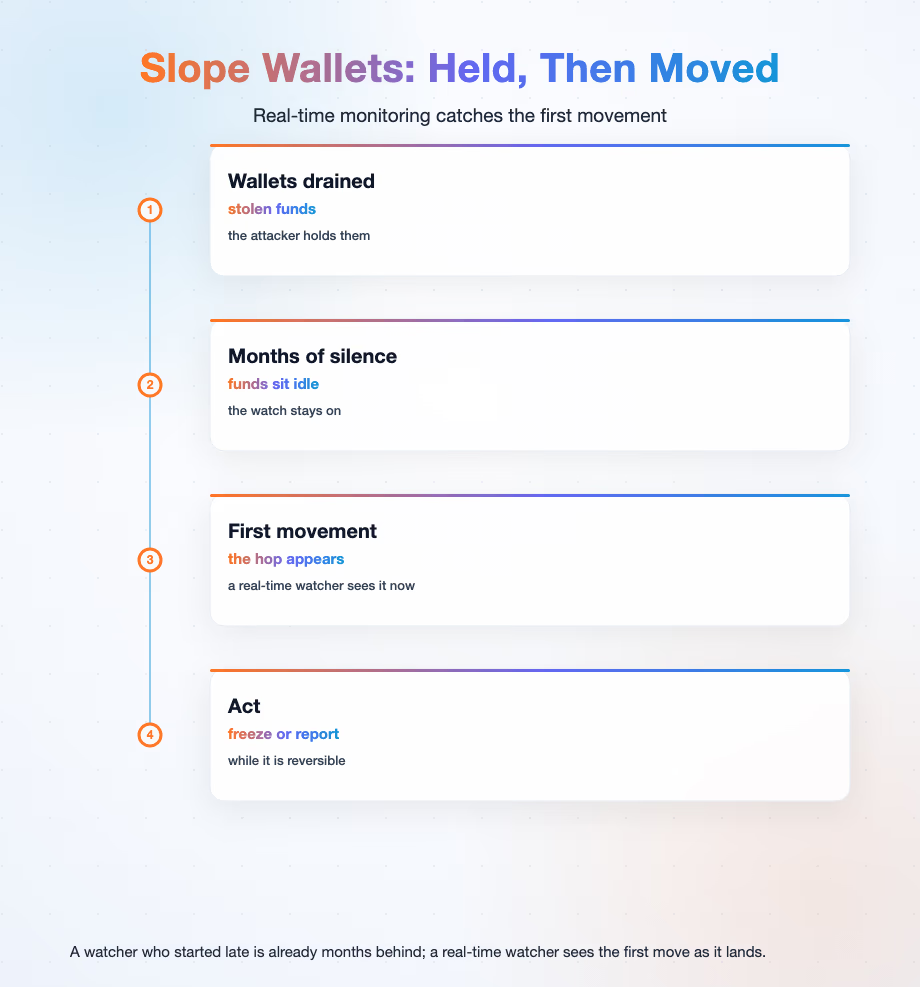
有些攻击者甚至不会马上开始动。在 Slope 钱包事件中,攻击者把被盗资金放了好几个月才开始洗。从一开始就盯着的跟踪方,在第一次移动发生的那一刻就看见了。而在移动开始之后才起步的跟踪方,已经落后了好几个月。
结果是:只在事后跑的跟踪方看到的是链条的末端。资金已经被兑换、跨链、混过了。实时跑的跟踪方看到的是链条一跳一跳成形的过程,而每一跳当时都还有回旋余地。这就是「调查」与「介入」之间的差别。
实时监控的工作流
实时监控是一套工作流,不是一件工具。这套工作流是:标记被盗地址、持续盯住它的活动、发现新的出口、触发告警,然后冻结或报送。报送那一半对应的是各国规则背后的 FATF 标准。每一步都有明确的责任人与明确的触发条件,整个序列作为一个循环运行,直到资金被追回或者被核销。
第一,事件一经确认,就标记盗窃地址及其已知的下游地址。这件事做得越早,攻击者白得的跳数就越少。第二,持续盯住这批地址,让任何一笔出金在它落账时就登记下来,而不是几小时之后。第三,发现新的出口。也就是那笔会把资金带到够不着的地方的兑换、跨链、混币器充值或者交易所充值。
第四,向能采取行动的那个人触发告警。对协议团队来说,那个人可能去暂停合约或者通知合作交易所。对调查人员来说,同一条告警意味着一份冻结请求或者一份法律通知。第五,通过适用的渠道去冻结或报送。然后循环从资金刚刚转到的那个新地址重新开始,因为只要追着它的只有这道监控,攻击者就会一直把钱往前推。
顺序很要紧,因为每一步都依赖前一步足够快。一套标记得快、盯得慢的工作流,照样会把钱跟丢。当盯梢快而告警慢时,要紧的那几分钟也就过去了。某一步的快,补不了链条后面某一步的慢。
MetaSleuth 如何让实时跟踪成为可能
MetaSleuth 内置实时交易监控,持续盯住被盗资金的动向。盗窃地址一旦被加进图表,调查人员就不必在每个区块之后手动重跑一遍追踪。平台会持续盯着这个动向,并在下一跳出现时把它浮出来。
这正是 MetaSleuth 在做的事。它把这套工作流从一连串手工查询变成一道持续的监控,于是响应团队是在追着资金跑,而不是在重建它。在 Euler Finance 事件中,MetaSleuth 实现了对被盗资金的近实时跟踪。「近实时」这个说法是那次事件自己对该工具交付效果的描述:它是跟踪团队在一次进行中的事件里能观察到的节奏,而不是一个被保证的速度指标。
近实时的意思是,画面在一笔交易落账前后就更新,而不是要等分析师重跑一次追踪才更新。它是历史报告与逐区块实时流之间务实的中间地带。对响应团队而言,它就是「知道钱曾在哪」与「知道钱现在在哪」的差别。
同一道监控也带着团队走完了 Ronin Bridge 那个案子,被盗资金在穿过一长串中间地址的过程中被持续盯住。一道持续监控交付的,是「盗窃发生」与「第一幅关于钱要去哪的图景」之间没有空窗,而不是某一条戏剧性的告警。
实际的效果是,分析师从问「钱曾在哪」转向问「钱现在在哪」。第一个问题由历史视图回答。第二个问题由实时视图回答。只有实时视图,才给响应团队一个机会:在资金离开他们还够得着的最后一个地址之前动手。
接下来做什么
如果你的团队至今还是靠事后重建路径来跟踪被盗资金,下一步是把监控挪到事件的最前面。在确认损失的那一刻就挑出盗窃地址,把它加进实时监控,并把告警路由给一个能冻结、能暂停、能报送的人。
用 MetaSleuth 监控被盗资金,从第一分钟起就把一起正在发生的盗窃变成一个被持续跟踪的案子。
本文属于 MetaSleuth 调查与取证指南,那里把追踪方法、证据处理与工具分档从头到尾讲了一遍。