
簡短回答
取得許可有四步:選擇與市場匹配的司法轄區、建立當地實體並準備檔案、提交併回答監管機構問題,獲批後在監督下運營。不存在通用數字貨幣許可;每個司法轄區有自己的規則,差異會塑造整個業務。相關指南匯集在VASP 合規專題。
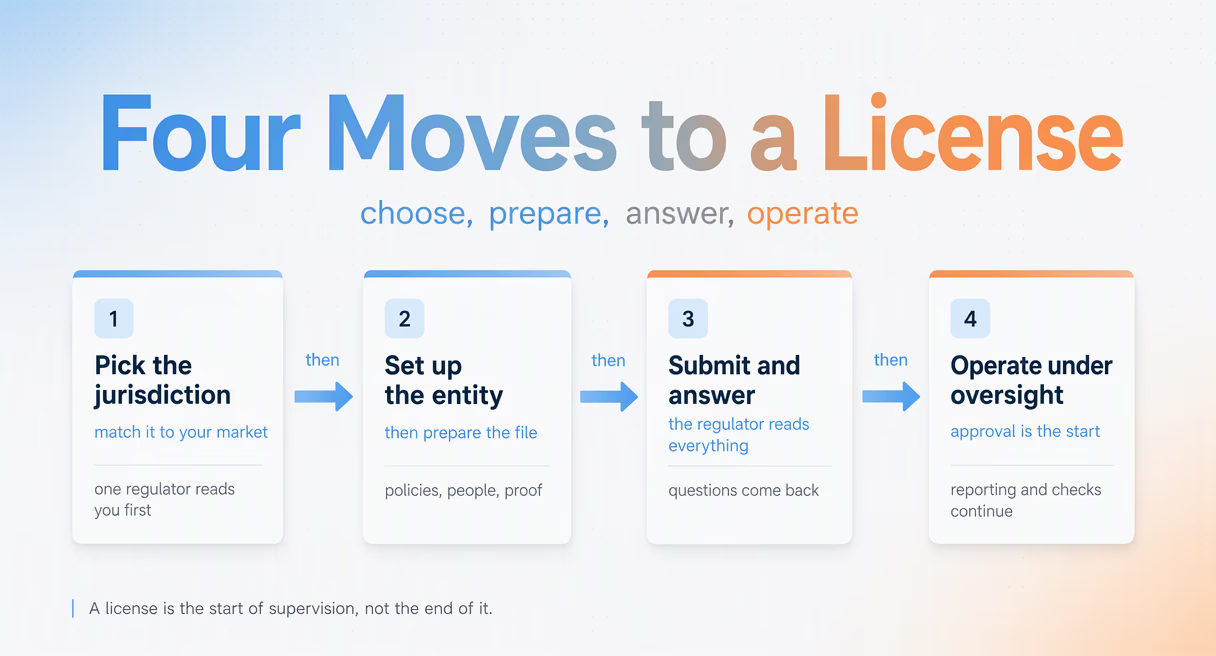
這一點值得強調。申請人常搜尋“數字貨幣許可”,彷彿它是一張統一證書。實際上,一家監管機構的許可能開啟某些市場,卻打不開另一些市場,有自己的資本和人員要求,也把你綁定在該監管機構的提問方式上。選擇申請地點會影響其他所有事項。
下面的內容如實介紹這一決定:衡量什麼、歐盟單一市場改變了什麼、如何評估立陶宛 CASP 路徑,以及申請檔案實際包含什麼。
先選擇司法轄區
三個因素決定司法轄區:可以合法服務哪些客戶、監管機構聲譽如何被其他地方認可,以及受其監督所需的資金與精力。歐盟增加了第四個,改變了計算:MiCA 下一個 CASP 授權可以通過通行機制覆蓋成員國。在準備文件前衡量全部四項,因為之後更換意味著重新開始。
市場適配第一,因為不覆蓋客戶的許可只是裝飾。如果使用者主要在歐盟,歐盟授權是直接路徑。如果他們集中在有當地規則的地區,誠實的答案就是當地許可,或者多個許可的組合。
監管聲譽第二。具有可信記錄的監管機構發出的授權,在銀行合作夥伴、機構客戶和其他監管機構眼中更有分量。規則便宜但聲譽薄弱,可能因銀行關係被拒而付出比節省費用更多的成本。
運營負擔第三。每套規則都有持續義務:當地人員配置、報告週期、檢查和續期工作。許可不是一次採購,而是與監管機構的關係;VASP AML 指南介紹團隊的持續義務。
歐盟有自己的計算方式。MiCA即數字貨幣資產市場條例,用一個可通行成員國的 CASP 授權替代各國零散登記。對許多申請人,這種整合——一份檔案、一個監管機構、二十七國市場——讓歐盟司法轄區排在候選清單頂部。歐盟以外,各套規則獨立適用,比較工作要逐國進行。
四項權衡並列如下:
| 考慮因素 | 回答的問題 | 決定什麼 |
|---|---|---|
| 市場覆蓋 | 可以在哪裡合法服務客戶? | 哪些司法轄區能進入候選清單 |
| 監管聲譽 | 監管機構名稱如何被外界認可? | 銀行合作夥伴、機構客戶、其他監管機構 |
| 運營負擔 | 持續監督需要多少精力? | 獲批後的人員、報告週期和檢查負荷 |
| 歐盟通行機制 | 一份檔案是否開啟多個市場? | 歐盟 CASP 授權是否改變整個計算 |
相關許可與合規指南見VASP 合規專題。
立陶宛路徑
立陶宛是企業可以評估 MiCA 下 CASP 授權路徑的歐盟司法轄區之一。決定取決於服務、市場覆蓋、治理和監督要求,而不是假定存在捷徑。立陶宛銀行的 CASP 授權頁面是當地流程來源。
申請人須滿足 MiCA 的授權、治理及歐盟設立要求、審慎要求和適用立陶宛規則。第 59 條要求有效管理位於歐盟,至少一名董事居住歐盟;它本身不要求每名董事都是立陶宛居民。負責人和申請檔案的當前當地要求,應向主管機關核對。
兩項提醒有助於校準預期。要求、費用和流程應核對當前官方資料,而不是舊版 VASP 登記指南。MiCA CASP 授權是不同監管路徑,不能假定舊 AML 登記在當前授權制度下仍允許繼續運營。獲批是持續監督的開始,並不結束 AML、行為及報告義務。
特別對交易所創始人而言:市場所稱的交易所許可,通常是更廣泛 CASP 授權內的交易服務類別。申請類別應匹配實際服務,為客戶交易、託管、為他人兌換自有資金,各項都要列明。申請錯誤類別,相當於同一固定成本支付兩次。
申請要求什麼
無論司法轄區如何,檔案趨同於五項:經得起提問的業務計劃、書面 AML 與 KYC 政策、受益所有權披露、資本證明,以及明確的當地負責人。監管機構許可的是受控業務,而不是批准網站,檔案就是第一次監督對話。
業務計劃的分量比新人預期更重。它應說明客戶是誰、啟動及以後提供哪些服務、運營如何配備人員,以及風險在哪裡。模糊計劃帶來長時間問答,具體計劃帶來批准。
AML 和 KYC 政策是檔案核心。監管機構希望看到符合多數司法轄區參照的 FATF 標準的客戶盡職調查:客戶風險評級、持續監控、閾值、升級和可疑情況報告。計劃要列明工具與流程,而不只是意圖,這也是下一節存在的原因。
受益所有權披露識別公司背後的人。資本證據用於支援適用審慎要求。應確定當地法律要求的董事及負責人,並核對適任、存在及居住條件,而不是假定全球統一要求當地居民董事。
檔案不應包含的,是借來的模板政策。檢查人員閱讀足夠多的申請,能區分為本業務寫的政策與本業務買來的政策,這種區別影響後續問答。
獲許可後:最初的工具決定
申請要求說明業務如何監控交易,因此工具與流程決定應在申請前或申請期間作出。BlockSec 註冊後的每月三次免費檢查可幫助評估介面與風險結果,不能替代與業務風險、預期數量、人員及適用要求匹配的監控計劃。
免費檢查可以支援選擇付費容量前的初步產品評估。申請須獨立說明業務實際使用的控制、人員和運營流程;擁有少量樣例檢查的帳戶,不能證明這些控制充分。
一般選型方面,本文刻意保持狹窄,因為工具與價格的取捨有專門研究:AML 系列的小型 VASP 選型與定價指南完整走過流程。這裡只保留順序:申請說明監控方案,團隊評估支援工具,再按運營要求選擇生產容量。API 整合需要 Scale 或 Enterprise,目前沒有免費 API 沙盒。
監控實際怎樣執行,把檢查接入入金出金、分流告警、儲存檢查人員認可的記錄,見交易監控指南,它是本文的運營續篇。從定義到義務和日常工作的完整地圖,在 VASP 合規專題中。