
鏈上分析在跨境支付上管用,但有一個條件:它必須跑在鏈路的兩端、且在支付流程之內。這裡說的鏈上分析,指的是跟著鏈上價值去評估對面的風險;廣義的區塊鏈分析覆蓋同一份工作,而跨境支付篩查是它最難的應用之一。跨境業務天生就會讓單側篩查失效——發款錢包與收款錢包常常位於不同的鏈、受不同的規則約束,於是只覆蓋一端的分析,只看得見一半的敞口。做到雙側、且在流程之內,鏈上分析就變成了讓跨境數字貨幣支付根本可行的那道控制措施。
跨境支付為什麼是一個雙側篩查問題
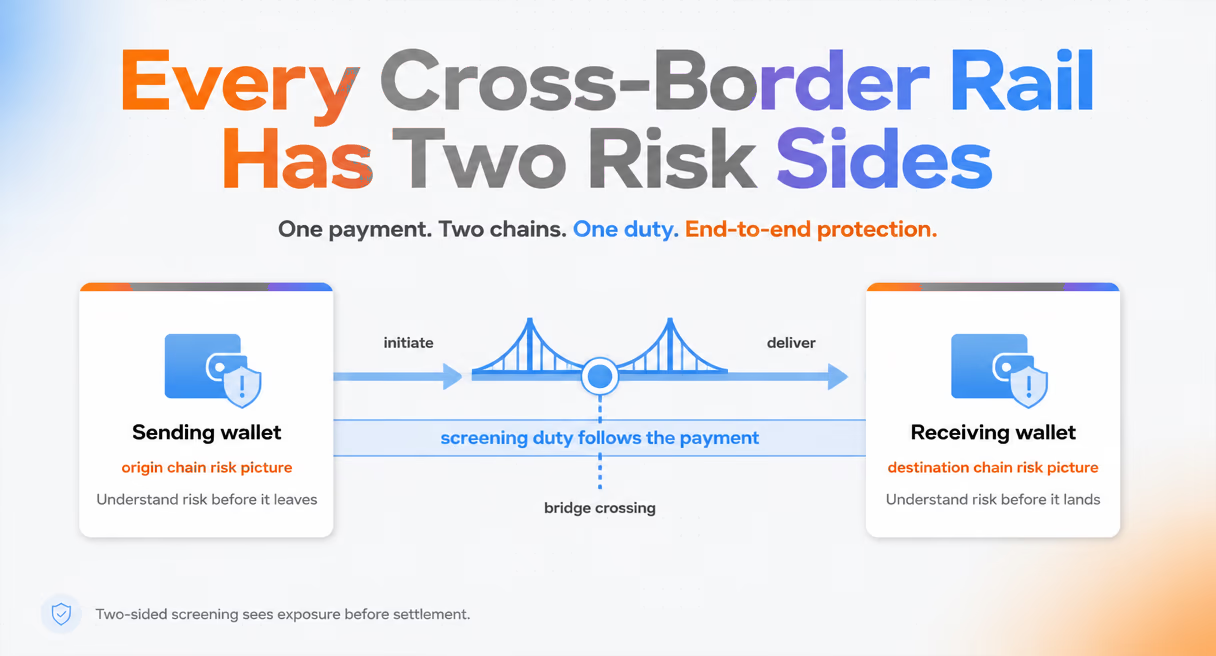
一筆跨境支付,是兩個選擇了不同的鏈、不同的託管方、不同監管歸屬的當事人之間的轉帳。這些歸屬地共同落地的基線是 FATF 標準。這正是這個產品存在的全部意義,但它同時也打破了多數系統賴以建立的篩查配置。只查發款側,驗證的只是來源;目標地址的風險——它的標籤、它的歷史、它在收款法域下的制裁狀態——坐落在另一條鏈上,對來源側的分析不可見。反過來對收款方也成立。每條鏈路都有兩端,而跨境鏈路有兩個並不重疊的風險面。
進入這個市場的傳統機構,從另一側描述了這個困境:監管仍在界定如何監督跨境數字貨幣資金流,而義務——首先是不得規避制裁——從第一天起就適用。在美國,這套義務寫在 FinCEN 的法規與規章裡。落到實處就是:篩查義務跟著這筆支付跨過邊界,而一套跟不過去的合規技術棧,會讓每一家機構手上都只握著半個結論。
鏈上分析在每一端覆蓋什麼
在每一端上,鏈上分析——區塊鏈分析的應用分支——做的都是它在別處做的同一件事,只是跨境這個場景把兩項能力的門檻抬高了。雙側地址篩查把兩端都對照已打標資料做評估:發款錢包對照來源鏈的風險圖景,收款錢包對照目標端的,於是敞口在結算之前、而不是之後就可見。為這份工作而造的鏈上分析,會承載數億量級、全天候更新的已打標地址資料(依據 BlockSec 技術規格),而這正是雙側篩查在規模上所依賴的深度。
跨鏈射程是被抬高的第二道門檻。跨境價值預設穿過跨鏈橋,而一個停在橋上的分析層,恰好在它跨越法域的那個點上把這筆支付丟掉——那是跨境體系最不能失明的地方。覆蓋主要跨鏈路由的追蹤能力,才讓線索從來源端到目標端保持連續。關於兩端底下那個地址層篩查的概念,見什麼是 KYA:瞭解你的地址。
速度、量級與誤報預算
跨境支付的資金流施加了一些工程上的約束,而它們決定了分析是幫忙還是添亂。速度是第一項:能在毫秒級作答的篩查可以坐在支付流程內部,在結算之前評估兩端——那是唯一一個「一項發現還能把這筆轉帳攔住」的位置。要幾秒或幾分鐘才作答的篩查,會把檢查擠到流程旁邊,而一筆在結算之後才被篩查的跨境支付不是風險管理,那是一份關於哪裡出了問題的記錄。
誤報預算是第二項。支付路由是跑量的,而與真實路由行為不匹配的規則集會產出支付團隊根本排不出人手去處理的告警噪音——監控團隊從配置失當的交易監控體系裡,對這種失效模式再熟悉不過。告警質量——帶可見證據的分級訊號——才是讓複核佇列與運營規模相稱的東西。按呼叫次數核算經濟性的跨境路由團隊,會把這兩項約束都折進模型裡,這也是為什麼按用量計費的篩查,能貼合隨市場週期起伏的路由量。
跨境的幾項要求,以及每一項要求什麼:
| 跨境要求 | 它對分析提出什麼要求 | 失效長什麼樣 |
|---|---|---|
| 雙側篩查 | 兩端都被評估,各自對照自己那條鏈的風險圖景 | 半個結論,兩家機構各握一端 |
| 跨鏈射程 | 能跟著價值走完主要跨鏈路由的追蹤 | 恰好在跨越法域的那一點上失明 |
| 流程內速度 | 毫秒級作答,位於支付流程內部 | 一份關於哪裡出了問題的記錄,而不是風險管理 |
| 告警質量 | 在路由量級上,帶可見證據的分級訊號 | 一條沒有哪個支付團隊排得出人手的複核佇列 |
對跨境支付的結論是:鏈上分析不只是「適合」,它是那道讓業務成立的控制措施——前提是它跑在雙側、在流程之內、跨得了鏈,並且告警質量達到運營團隊能在其中過日子的程度。
本文屬於 MetaSleuth 調查與取證指南,那裡把追蹤方法、證據處理與工具分檔從頭到尾講了一遍。