
簡短的回答:弄清背後是誰,意味著把地址聚成主體
跨鏈數字貨幣洗錢的追蹤,最終落在一個問題上:這個地址背後是誰?答案是一個主體,而不是又一個地址,而產出這個答案的技術是地址聚類。「叫出名字」是把一串地址變成一個有名字的主體的那一步,而地址聚類正是執行這一步的方法。本文餘下的部分講清跨鏈洗錢為什麼會抵抗這一步、這套命名工作流逐階段長什麼樣,以及 MetaSleuth 如何讓整個過程變得可操作。
一個行為人幾乎絕不會只用一個地址洗錢。同一個人控制著幾十上百個地址,而圖分析工具通過找出共同的資金來源、共同的時間特徵,或者對面共同的地址,把這些地址歸成一個聚類。當一個聚類被命名,調查就從追蹤走到了命名。
一個主體可以是一個人、一個洗錢團伙、一家交易所、一個騙局,或者一個受制裁的組織。讓地址被聚到一起的那些行為,與虛擬資產的 FATF 紅旗指標相吻合。命名並不需要第一天就拿到現實世界裡的名字。它需要的是一個穩定的分組,讓調查人員能夠在成千上萬個地址之間指稱同一個行為人——這是之後每一步的地基。
這正是「檢測」與「命名」的差別。交易監控標記出一筆可疑轉帳。命名回答的是更難的那個問題:這次標記的背後是誰。監控說有事發生了。調查人員說是誰幹的。
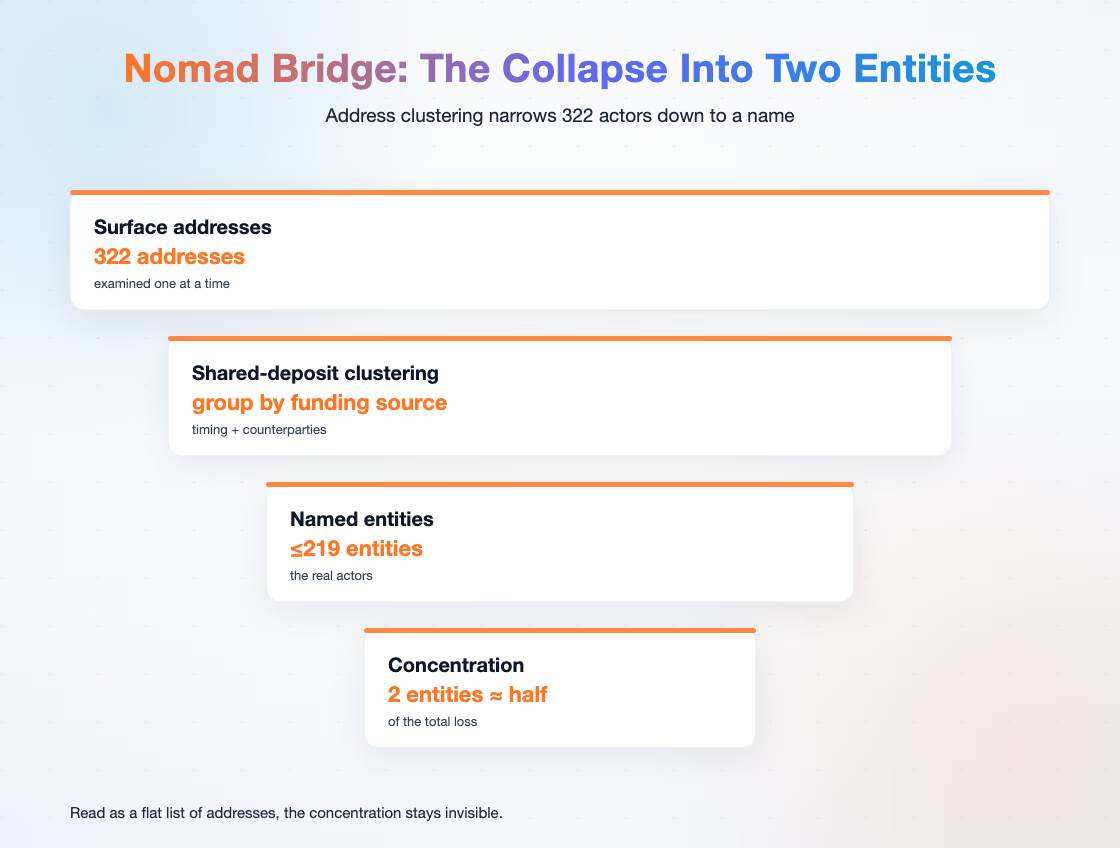
在 Nomad Bridge 事件中,地址聚類把表面上的 322 個地址收縮成了不超過 219 個不同的主體。其中兩個主體控制了接近一半的損失——這個發現在逐個看地址時是完全不可見的。
跨鏈洗錢為什麼會抵抗命名
洗錢一旦離開單條鏈,命名就變難了。一條經由以太坊、一道跨鏈橋、BNB Chain、一個即時兌換服務、再到比特幣的路徑,會把單鏈的圖打成碎片。每條鏈有自己的瀏覽器、地址格式與空白,於是命名需要把這些碎片重新縫起來。
跨鏈橋又添了一道斷點。資產穿過橋時,代幣在一條鏈上被鎖定,在另一條鏈上被鑄出或釋放,於是不存在哪一筆交易能讓調查人員一路直著跟過去。路徑必須從兩個不同帳本上的兩條半記錄裡重新拼裝出來。
講跨鏈洗錢案子的從業者反覆回到同一個訴求:一條橫跨以太坊、BNB Chain、Polygon、Avalanche 與比特幣的洗錢路徑,必須在所有這些鏈上被追蹤並命名,而不是隻在一個網路上。
一個反覆出現的研究方向要的正是這個:跨鏈資金追蹤與節點級 API 攔截,兩者都在把命名推出單一網路之外。
即時兌換服務讓問題更糟。它們讓使用者不開帳戶就能兌換資產,從而切斷了單鏈交易所本會保留的「存入—提取」關聯。把這兩端重新連上是一個匹配問題,而命名通常就卡在這裡。混幣器又在上面疊了第二層隱匿,因為它們把一對一的路徑打散進了一個共享的池子。
命名的工作流
命名遵循一套可複用的工作流,有四個階段:共同存入聚類、聚類合併、主體識別,以及跨鏈再命名。
順序是要緊的,因為每個階段都依賴它前面的那個。你沒法合併還沒找到的聚類,也沒法識別還沒合併的主體。這條工作流是線性的,但每個階段都可能在新地址浮現時繞回去。
共同存入聚類找出由同一來源出資的地址。從受害者提供的兩個 TRON 地址出發,MetaSleuth 用共同存入地址聚類把分析擴展成了一張完整的資金網路。種子地址引向熱錢包,再引向中間地址,再引向出金通道,最後引向交易所充值地址。
當地址在下游行為上有共性時,聚類合併把它們歸入更大的聚類。兩個原本分開的地址,可能因為都往同一個出金通道打款而落進同一個聚類。主體識別隨後把這個聚類命名為交易所熱錢包、龐氏騙局或者受制裁主體。底下那項罪行——洗錢——FinCEN 的概述講得很直白。主體名字正是把一個聚類變成可執行物件的東西:一個名字、一個法域,或者一個可以據以立案的錢包。
回報是一個有名字的主體,而不是一份清單。在美國司法部的一起洗錢案中,MetaSleuth 對一個地址的分析追蹤了超過 1 萬筆轉帳、對面超過 700 個地址。這個規模之所以有意義,是因為這些轉帳最終歸結成了調查人員可以據以行動的名字。
最後一個階段是跨鏈再命名。當資金跨過一道橋,目標鏈上的聚類會被匹配回源鏈上的聚類,於是這個主體在跳轉前後保持連續。
MetaSleuth 如何讓命名變得可操作
MetaSleuth 把一張大規模的已打標地址圖、跨鏈分析與即時兌換追蹤結合起來,讓命名變得可操作。
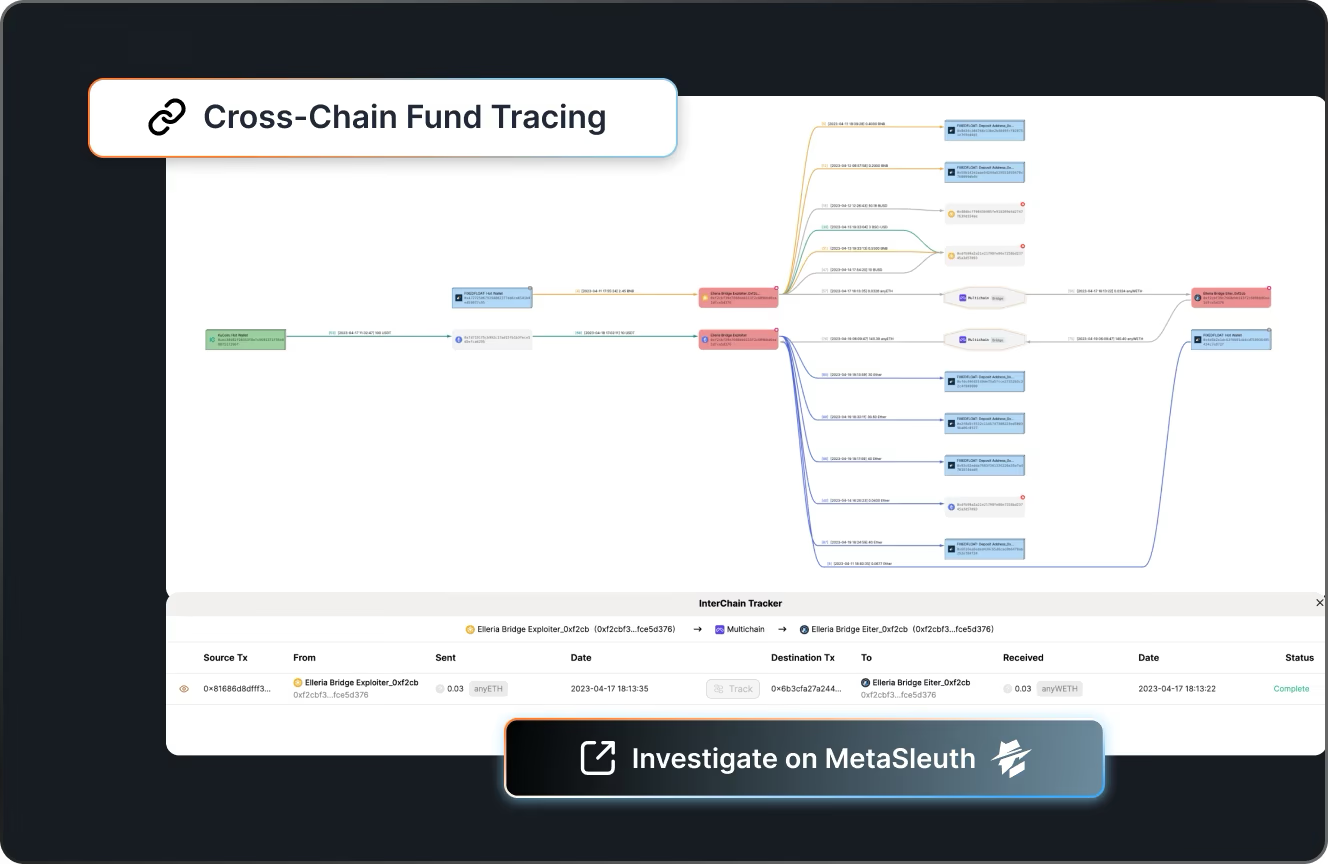
BlockSec 曾描述 MetaSleuth 能在事件響應期間做到近即時跟蹤,該平臺也被全球的監管與執法機構使用。落到實操上,調查人員是在視覺化地跟著資金流走。每一跳渲染成地址之間的一條邊,被打標的主體以有名字的節點出現。路徑讀起來像一個故事,而不是一張雜湊表格。
MetaSleuth 承載著超過 6 億個地址標籤,於是一個被聚類的地址往往能被直接叫出名字,而不是停留為一個匿名標識。這就是 MetaSleuth 的地址圖給調查人員的東西。
MetaSleuth 支援其官方文件列出的 12 條鏈,其跨鏈檢視會跟著資金穿過跨鏈橋。同一個工作區裡同時呈現源鏈與目標鏈,調查人員不必手工重建這張圖。
BlockSec 在 ACM SIGMETRICS 2025 上提出的即時兌換匹配方法,以超過 80% 的準確率把存入與提取關聯起來——這是作為學術成果報告的,而不是產品基準。這項匹配正是補上即時兌換所撕開的那道「存入—提取」缺口的那塊拼圖。
這套方法並不停留在理論上。VerilyHK 調查與美國司法部那起案子最終都落到了有名字的主體上,正是因為已打標的圖、跨鏈檢視與匹配方法被組合在同一個工作區裡。
接下來做什麼
挑一條目前停在死衚衕上的洗錢線索,把它跑一遍命名工作流。從種子地址出發,做聚類、合併聚類、命名主體。當你能說出這些地址背後是誰、而不只是把它們列出來時,調查就往前走了一步。
用 MetaSleuth 把行為人叫出名字,把一條跨多鏈的線索變成一個有名字的主體。
本文屬於 MetaSleuth 調查與取證指南,那裡把追蹤方法、證據處理與工具分檔從頭到尾講了一遍。